反复登录失败的 IP,直接在防火墙拦截
LogonShield 监视 Windows 服务器的登录失败记录,找出猜测密码的 IP,并用 Windows 防火墙规则将其拦截。拦截到期后自动解除。
下载 Windows 版
版本 1.3.3,64 位,Windows 10 / Server 2016 及以上
登录失败
- 09:14:02RDP4625203.0.113.451/5
- 09:14:03RDP4625203.0.113.452/5
- 09:14:03MS-SQL18456198.51.100.231/5
- 09:14:04RDP4625203.0.113.453/5
- 09:14:05RDP4625192.168.0.12 (白名单)–
- 09:14:05RDP4625203.0.113.454/5
- 09:14:06RDP4625203.0.113.455/5
-
09:14:08 已拦截 203.0.113.45,时长 24 小时
已添加到防火墙规则“LogonShield Local #1”
工作原理
它作为 Windows 服务在后台运行,即使没有人登录,服务器也始终受到保护。
-
读取记录
实时从 Windows 事件日志以及 IIS、邮件服务器、MySQL 和 SIP 日志文件中捕获登录失败。
-
统计次数
在时间窗口内按 IP 和服务统计失败次数。白名单中的 IP 从不计入。
-
在防火墙拦截
将该 IP 加入 Windows 防火墙入站拦截规则。无论你的服务使用哪个端口,所有端口都对它关闭。
-
解除拦截
拦截到期后自动移除该 IP。也可以永久拦截,或随时手动解除。
界面一览
服务器上的管理程序界面,以示例数据展示。
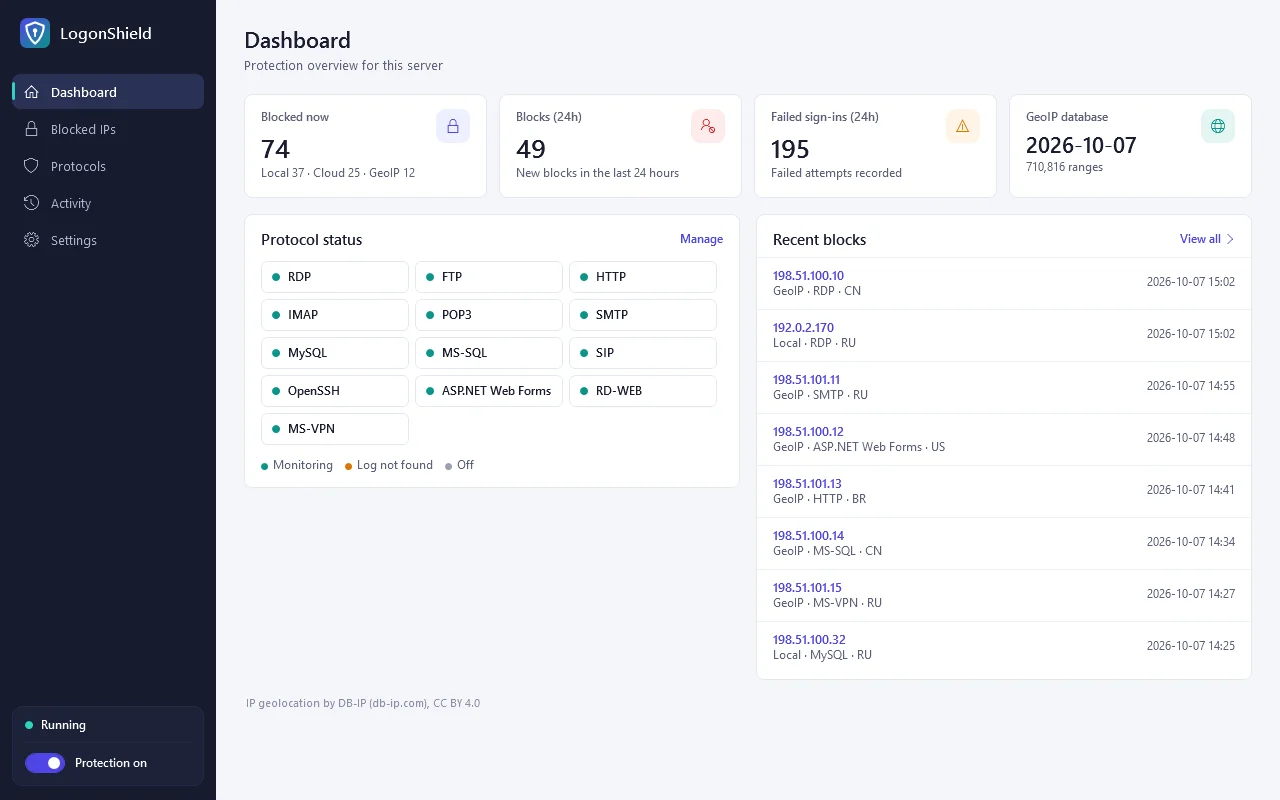
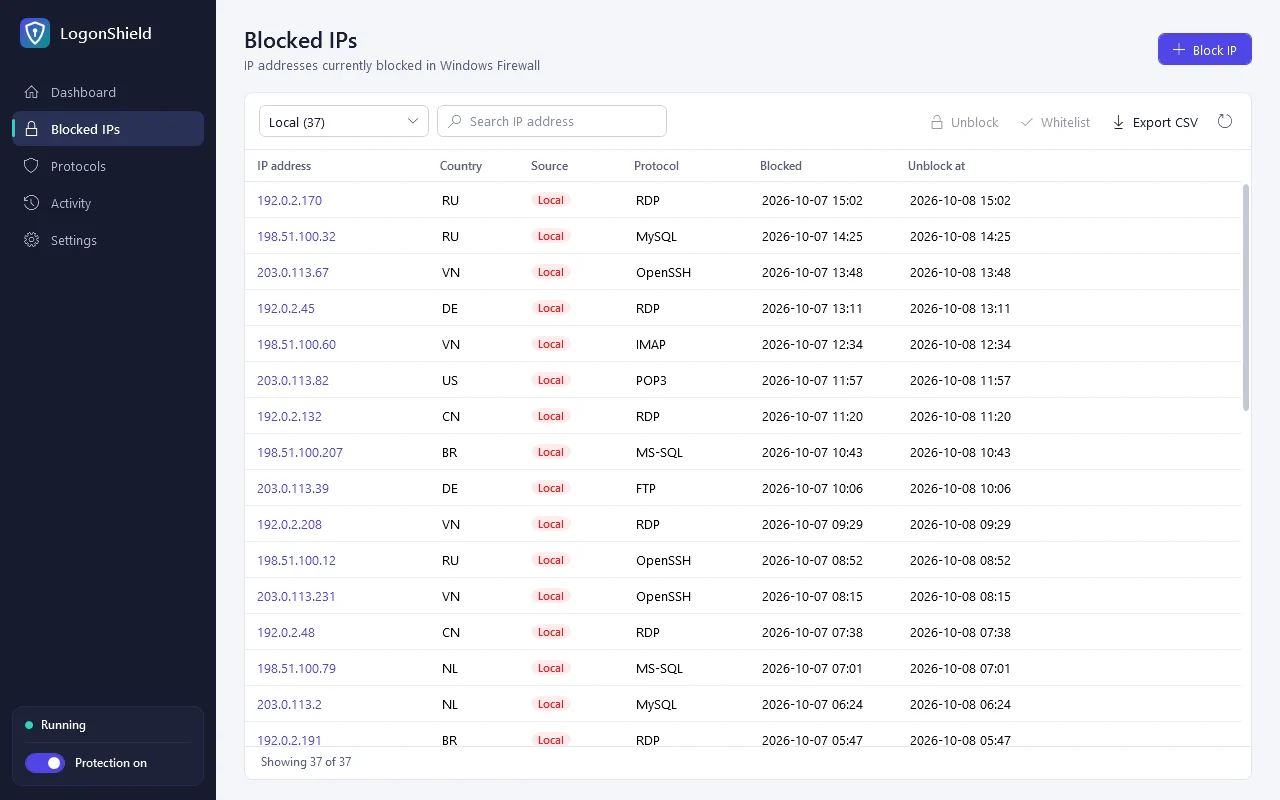
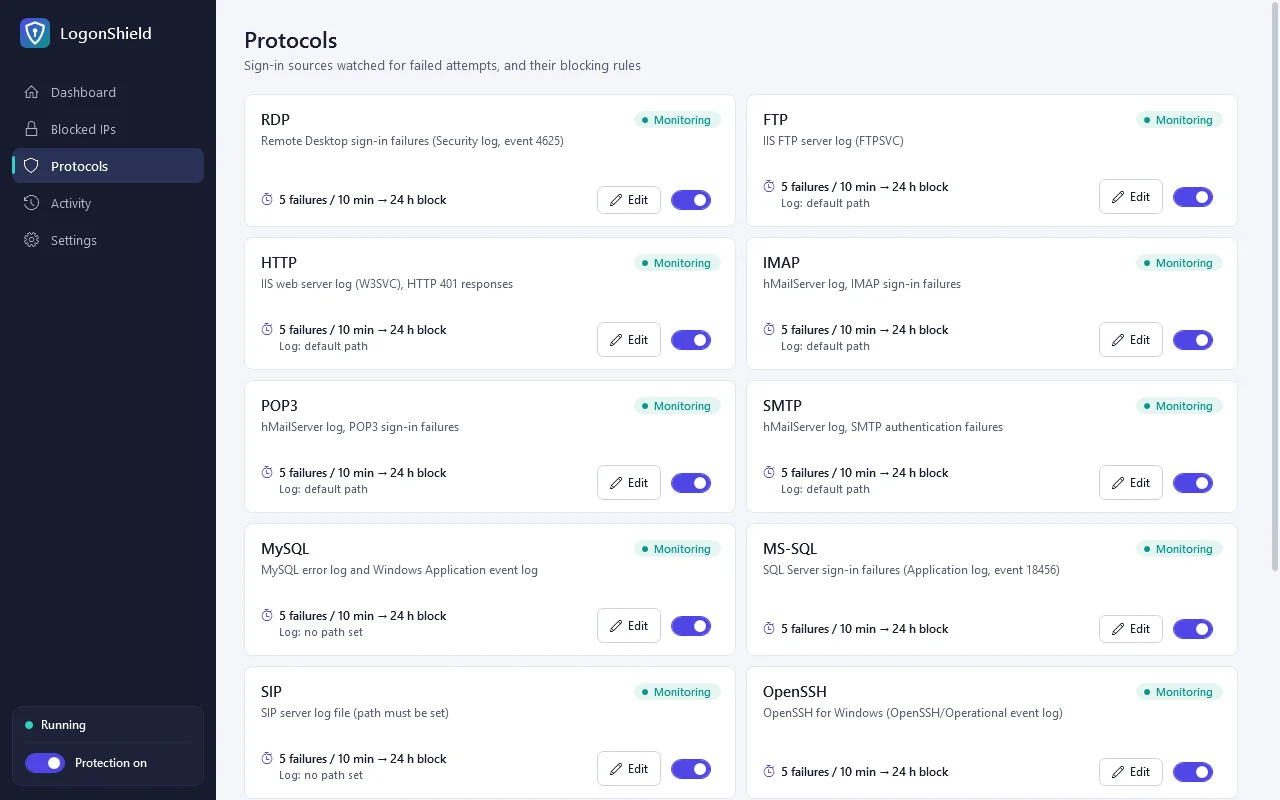
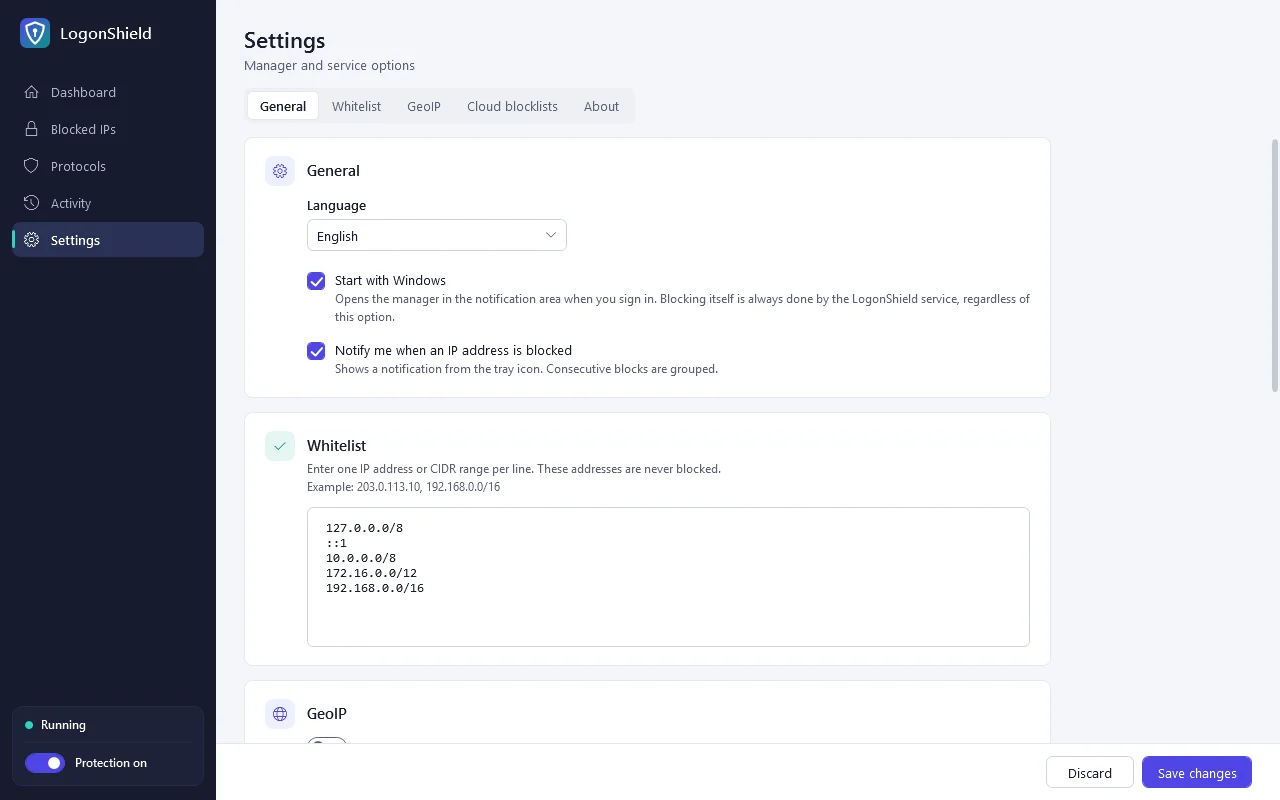
受保护的服务
支持 13 种服务。服务器上未安装的服务会显示为“无日志”,其余服务照常工作。
| 服务 | 来源 | 计为失败的情况 |
|---|---|---|
| RDP | 安全事件日志 | 4625 |
| MS-SQL | 应用程序事件日志 | 18456 |
| MySQL / MariaDB | 事件日志、错误日志文件 | Access denied for user |
| OpenSSH | OpenSSH/Operational | Failed password, Invalid user |
| FTP | IIS FTP 日志 | PASS → 530 |
| HTTP | IIS Web 日志 | 401.1 |
| RD Web Access | IIS Web 日志 | 登录页面被拒绝 |
| ASP.NET Web Forms | 应用程序事件日志 | 1315 |
| IMAP, POP3, SMTP | hMailServer 日志 | 身份验证失败响应 |
| SIP | Asterisk 日志(chan_sip、PJSIP) | 注册失败 |
| MS-VPN | 系统事件日志(RRAS) | 20271 |
功能
安装后即以合理的默认设置开始保护,只需调整你需要的部分。
按服务设置规则
可为每个服务分别设置尝试次数上限、统计时间窗口和拦截时长。拦截时长设为 0 即为永久拦截。
国家/地区规则
来自允许国家/地区以外的 IP,首次失败即被拦截。国家/地区数据库每月自动更新。
黑名单订阅
添加公开攻击者列表的 URL 后,每 6 小时获取一次并提前拦截。
白名单
支持 IP 和 CIDR 地址段,默认已包含内网地址和 localhost。添加 IP 时也会解除对它的拦截。
管理程序与托盘图标
仪表板、已拦截 IP 搜索与 CSV 导出、单个 IP 的历史记录、手动拦截与解除。托盘图标的颜色显示保护状态,有新的拦截时会弹出通知。
韩语、英语、日语、中文
初始时跟随 Windows 显示语言,可在设置中更改。