IPs que erram o login repetidamente são bloqueados no firewall
O LogonShield monitora os registros de falhas de login do seu servidor Windows, identifica IPs tentando adivinhar senhas e os bloqueia com regras do Firewall do Windows. Os bloqueios são removidos sozinhos quando o prazo acaba.
- 09:14:02RDP4625203.0.113.451/5
- 09:14:03RDP4625203.0.113.452/5
- 09:14:03MS-SQL18456198.51.100.231/5
- 09:14:04RDP4625203.0.113.453/5
- 09:14:05RDP4625192.168.0.12 (na lista de permissões)–
- 09:14:05RDP4625203.0.113.454/5
- 09:14:06RDP4625203.0.113.455/5
-
09:14:08 203.0.113.45 bloqueado por 24 horas
Adicionado à regra de firewall “LogonShield Local #1”
Como funciona
Ele roda em segundo plano como serviço do Windows, então o servidor continua protegido mesmo sem ninguém conectado.
-
Lê os registros
Captura falhas de login em tempo real nos logs de eventos do Windows e nos arquivos de log do IIS, do servidor de e-mail, do MySQL e do SIP.
-
Conta as tentativas
Conta as falhas por IP e por serviço dentro de um intervalo de tempo. IPs da lista de permissões nunca são contados.
-
Bloqueia no firewall
Adiciona o IP a uma regra de bloqueio de entrada do Firewall do Windows. Todas as portas ficam fechadas para ele, qualquer que seja a porta dos seus serviços.
-
Remove o bloqueio
Retira o IP quando o bloqueio expira. Você também pode bloquear permanentemente ou desbloquear manualmente a qualquer momento.
Por dentro do programa
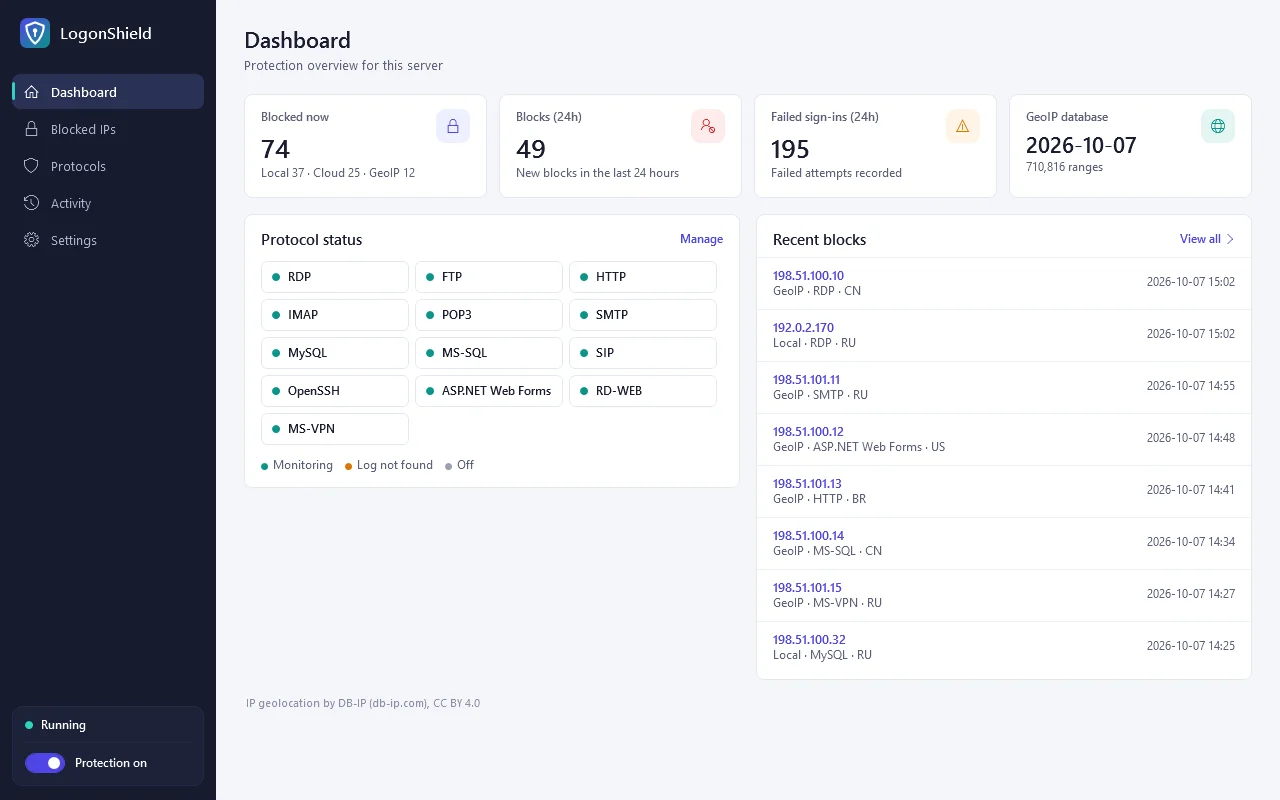
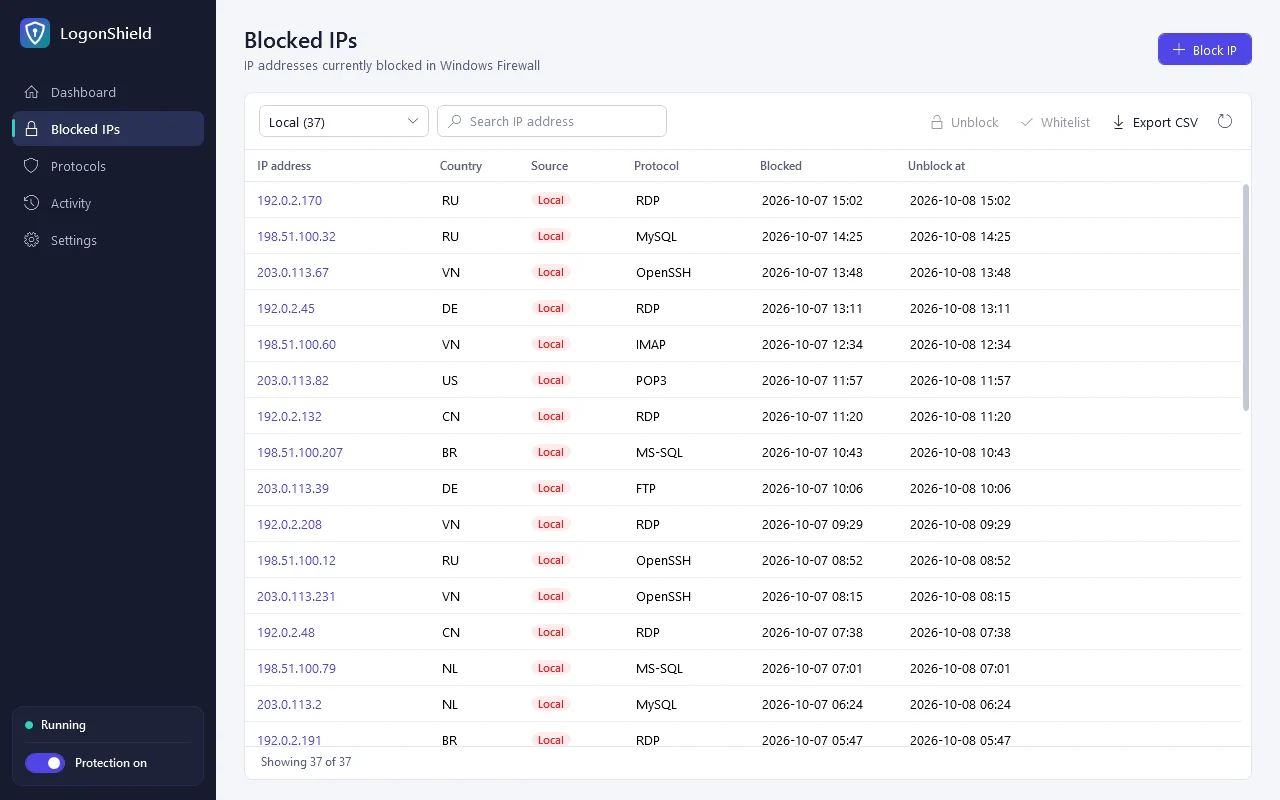
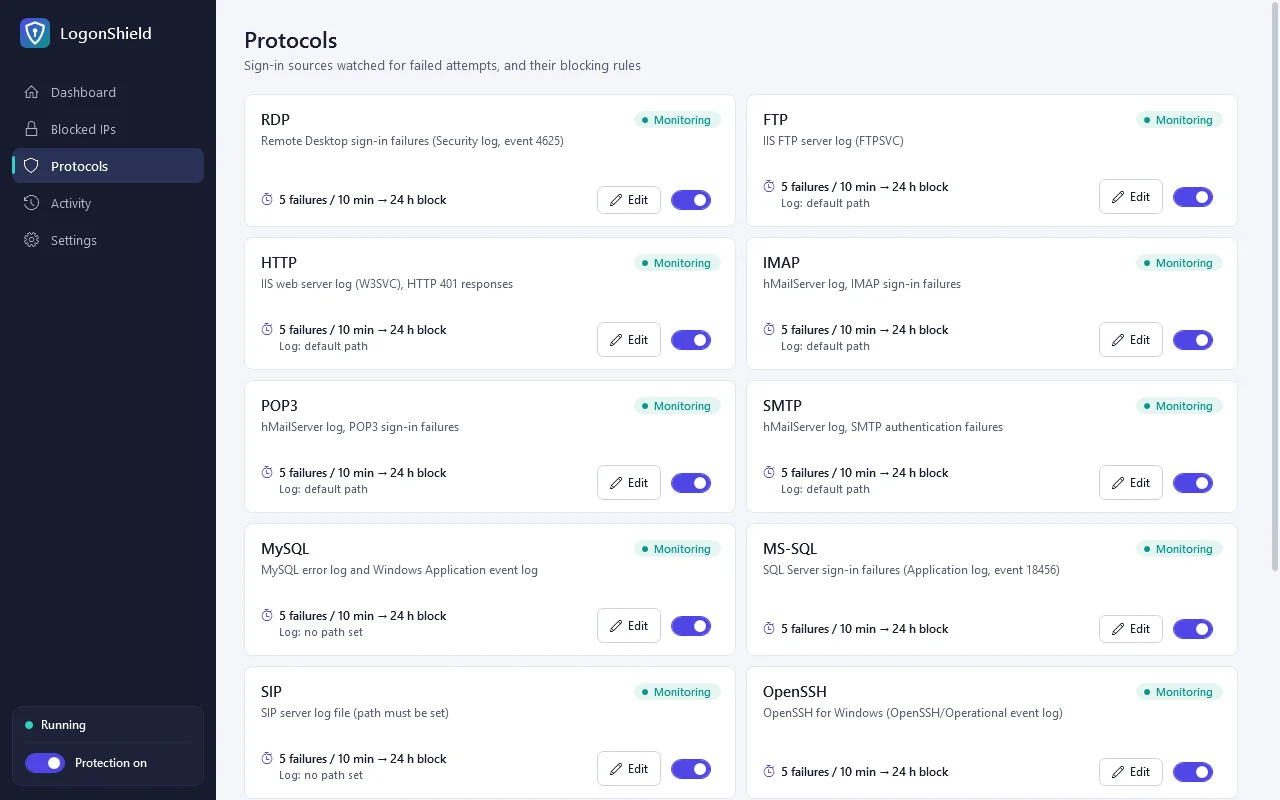
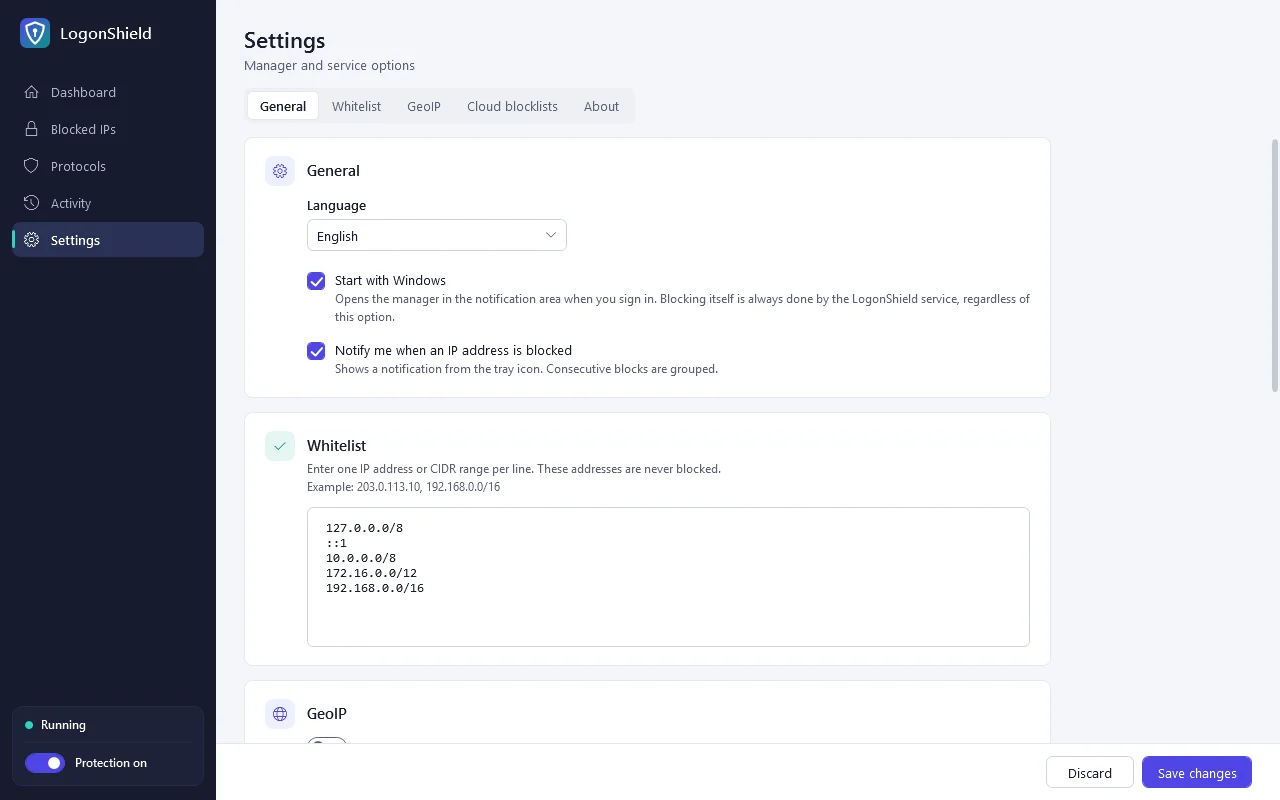
O gerenciador que você terá no seu servidor, com dados de exemplo.
Serviços protegidos
São 13 serviços compatíveis. Os que não estiverem instalados no servidor aparecem como “sem log”, e os demais continuam funcionando.
| Serviço | Origem | Contado como falha |
|---|---|---|
| RDP | Log de eventos de segurança | 4625 |
| MS-SQL | Log de eventos de aplicativo | 18456 |
| MySQL / MariaDB | Log de eventos, arquivo de log de erros | Access denied for user |
| OpenSSH | OpenSSH/Operational | Failed password, Invalid user |
| FTP | Log de FTP do IIS | PASS → 530 |
| HTTP | Log web do IIS | 401.1 |
| RD Web Access | Log web do IIS | Página de login recusada |
| ASP.NET Web Forms | Log de eventos de aplicativo | 1315 |
| IMAP, POP3, SMTP | Log do hMailServer | Respostas de falha de autenticação |
| SIP | Log do Asterisk (chan_sip, PJSIP) | Falha de registro SIP |
| MS-VPN | Log de eventos do sistema (RRAS) | 20271 |
Recursos
A proteção começa com padrões sensatos assim que o programa é instalado. Altere só o que precisar.
Regras por serviço
Defina o limite de tentativas, o intervalo de tempo e a duração do bloqueio para cada serviço. Duração 0 significa bloqueio permanente.
Regras por país
Um IP de fora dos países permitidos é bloqueado na primeira falha. O banco de dados de países se atualiza sozinho todo mês.
Assinaturas de listas de bloqueio
Adicione a URL de uma lista pública de atacantes: ela é baixada a cada 6 horas e os IPs são bloqueados com antecedência.
Lista de permissões
Aceita IPs e faixas CIDR, com redes privadas e localhost incluídos por padrão. Adicionar um IP também remove qualquer bloqueio sobre ele.
Gerenciador e ícone na bandeja
Painel, busca de IPs bloqueados com exportação para CSV, histórico por IP, bloqueio e desbloqueio manual. A cor do ícone na bandeja mostra o status da proteção, e cada novo bloqueio exibe um aviso.
Coreano, inglês, japonês e chinês
De início segue o idioma de exibição do Windows; dá para mudar em Configurações.
A proteção começa assim que você instala
Uma licença por servidor: ₩12,000 por ano ou ₩59,000 vitalícia.