IP yang terus gagal login akan diblokir di firewall
LogonShield memantau catatan login gagal di server Windows Anda, menemukan IP yang mencoba menebak kata sandi, dan memblokirnya dengan aturan Windows Firewall. Blokir dicabut otomatis saat waktunya habis.
- 09:14:02RDP4625203.0.113.451/5
- 09:14:03RDP4625203.0.113.452/5
- 09:14:03MS-SQL18456198.51.100.231/5
- 09:14:04RDP4625203.0.113.453/5
- 09:14:05RDP4625192.168.0.12 (di whitelist)–
- 09:14:05RDP4625203.0.113.454/5
- 09:14:06RDP4625203.0.113.455/5
-
09:14:08 203.0.113.45 diblokir selama 24 jam
Ditambahkan ke aturan firewall “LogonShield Local #1”
Cara kerjanya
LogonShield berjalan di latar belakang sebagai layanan Windows, sehingga server tetap terlindungi meskipun tidak ada yang login.
-
Membaca catatan
Menangkap login gagal secara real time dari event log Windows serta file log IIS, server email, MySQL, dan SIP.
-
Menghitung percobaan
Menghitung kegagalan per IP dan layanan dalam rentang waktu tertentu. IP di whitelist tidak pernah dihitung.
-
Memblokir di firewall
Menambahkan IP ke aturan blokir inbound Windows Firewall. Semua port tertutup bagi IP tersebut, apa pun port yang dipakai layanan Anda.
-
Mencabut blokir
Menghapus IP saat masa blokir berakhir. Anda juga bisa memblokir secara permanen, atau membuka blokir secara manual kapan saja.
Lihat ke dalam
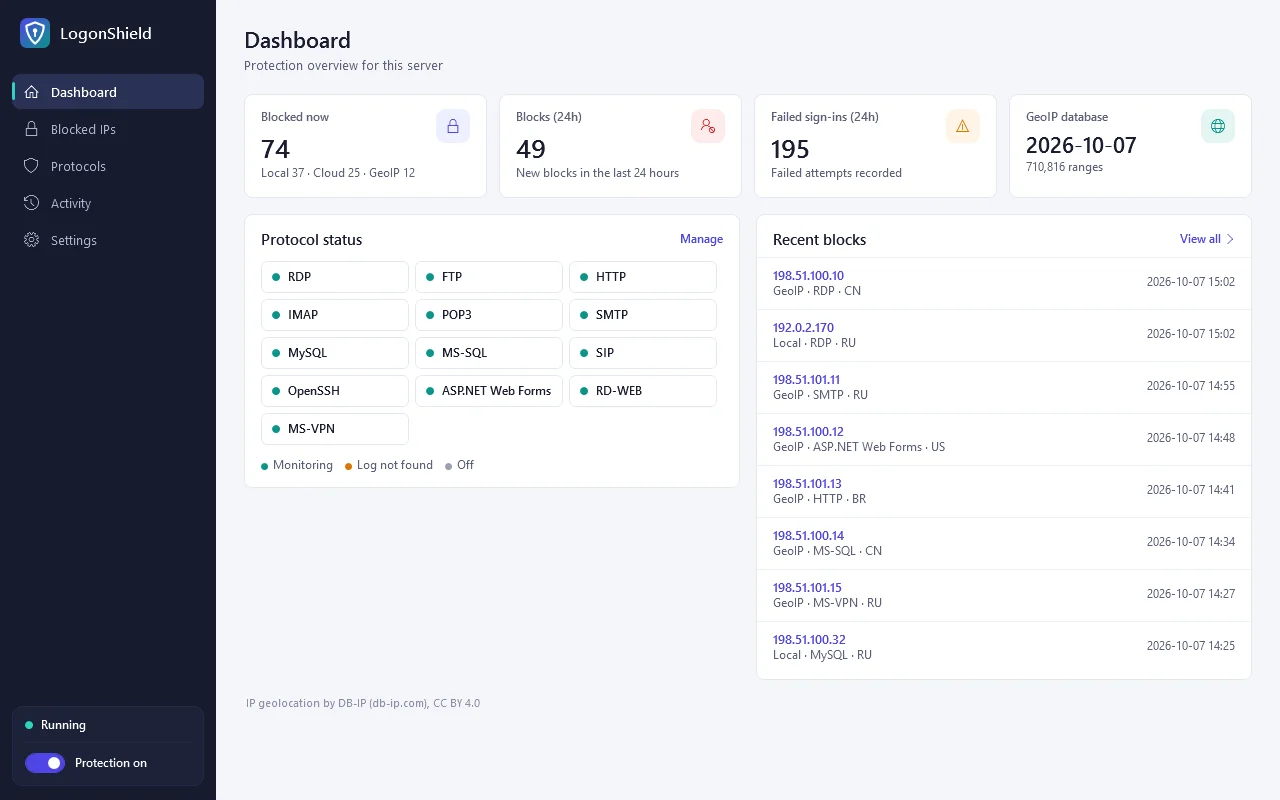
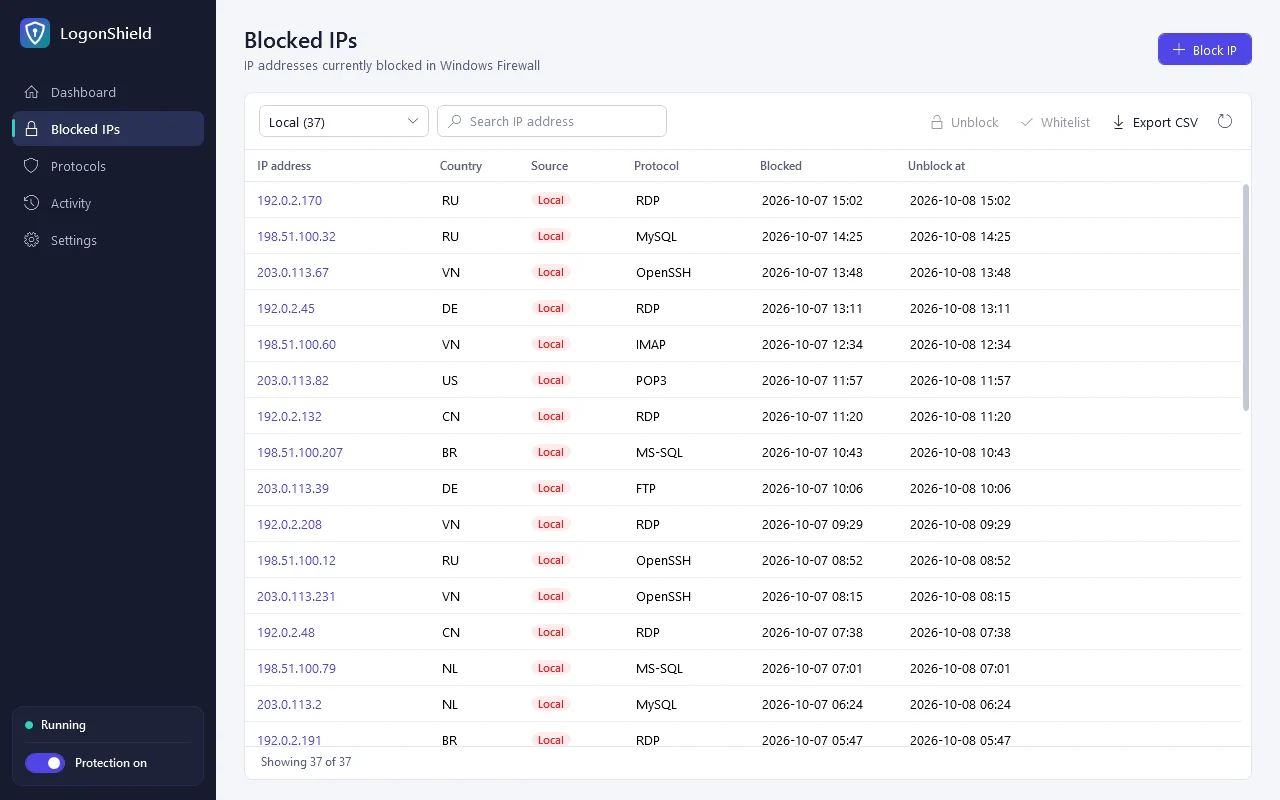
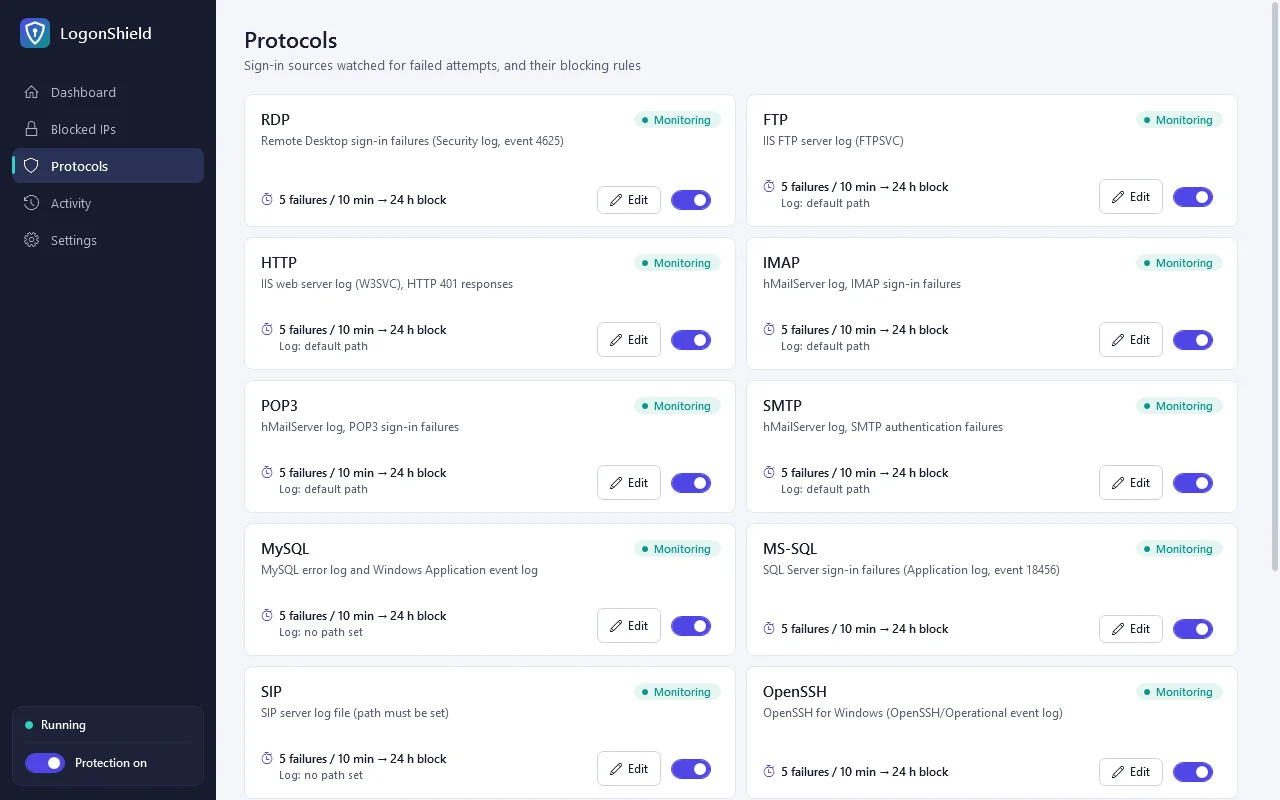
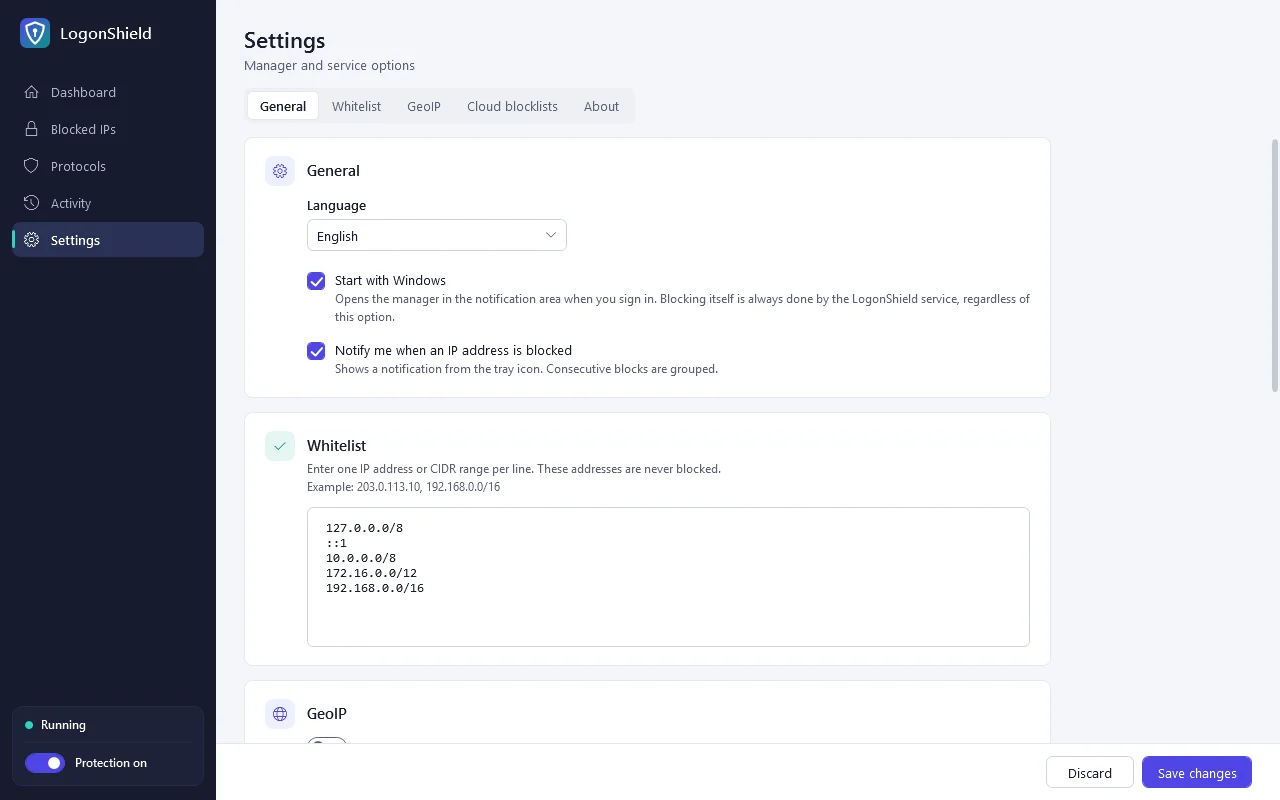
Manager yang akan Anda gunakan di server, ditampilkan dengan data contoh.
Layanan yang dilindungi
13 layanan didukung. Layanan yang tidak terinstal di server ditampilkan sebagai “tidak ada log”, dan layanan lainnya tetap berjalan.
| Layanan | Sumber | Dihitung sebagai kegagalan |
|---|---|---|
| RDP | Event log Security | 4625 |
| MS-SQL | Event log Application | 18456 |
| MySQL / MariaDB | Event log, file log error | Access denied for user |
| OpenSSH | OpenSSH/Operational | Failed password, Invalid user |
| FTP | Log FTP IIS | PASS → 530 |
| HTTP | Log web IIS | 401.1 |
| RD Web Access | Log web IIS | Halaman login yang ditolak |
| ASP.NET Web Forms | Event log Application | 1315 |
| IMAP, POP3, SMTP | Log hMailServer | Balasan autentikasi gagal |
| SIP | Log Asterisk (chan_sip, PJSIP) | Registrasi gagal |
| MS-VPN | Event log System (RRAS) | 20271 |
Fitur
Perlindungan langsung aktif dengan pengaturan default yang masuk akal begitu terinstal. Ubah hanya yang Anda perlukan.
Aturan per layanan
Atur batas percobaan, rentang waktu, dan durasi blokir untuk setiap layanan. Durasi blokir 0 berarti permanen.
Aturan negara
IP dari luar negara yang Anda izinkan langsung diblokir pada kegagalan pertama. Database negara diperbarui otomatis setiap bulan.
Langganan blocklist
Tambahkan URL daftar penyerang publik, lalu daftar itu diambil setiap 6 jam dan diblokir lebih awal.
Whitelist
Menerima IP dan rentang CIDR, dengan jaringan privat dan localhost sudah termasuk secara default. Menambahkan IP juga mencabut blokir pada IP tersebut.
Manager dan ikon tray
Dashboard, pencarian IP terblokir dengan ekspor CSV, riwayat per IP, serta blokir dan buka blokir manual. Warna ikon tray menunjukkan status perlindungan, dan setiap blokir baru memunculkan notifikasi.
Korea, Inggris, Jepang, Tionghoa
Awalnya mengikuti bahasa tampilan Windows, dan dapat diubah di Settings.
Perlindungan aktif begitu terinstal
Satu lisensi per server: ₩12,000 per tahun atau ₩59,000 seumur hidup.