로그인을 계속 틀리는 IP는
방화벽이 대신 막습니다
LogonShield는 Windows 서버의 로그인 실패 기록을 지켜보다가, 비밀번호를 무작위로 대입하는 IP를 찾아 Windows 방화벽 규칙으로 차단합니다. 차단 시간이 지나면 저절로 풀립니다.
- 09:14:02RDP4625203.0.113.451/5
- 09:14:03RDP4625203.0.113.452/5
- 09:14:03MS-SQL18456198.51.100.231/5
- 09:14:04RDP4625203.0.113.453/5
- 09:14:05RDP4625192.168.0.12 (화이트리스트)–
- 09:14:05RDP4625203.0.113.454/5
- 09:14:06RDP4625203.0.113.455/5
-
09:14:08 203.0.113.45 차단, 24시간 뒤 해제
방화벽 규칙 “LogonShield Local #1”에 추가됨
작동 방식
Windows 서비스로 백그라운드에서 돌아가므로, 아무도 로그인하지 않은 서버도 계속 보호됩니다.
-
기록을 읽습니다
Windows 이벤트 로그와 IIS, 메일 서버, MySQL, SIP 로그 파일에서 로그인 실패를 실시간으로 찾습니다.
-
횟수를 셉니다
IP와 서비스별로 정해진 시간 안의 실패 횟수를 셉니다. 화이트리스트 IP는 세지 않습니다.
-
방화벽에서 막습니다
기준을 넘은 IP를 Windows 방화벽 인바운드 차단 규칙에 넣습니다. 포트와 관계없이 그 IP의 모든 접속이 막힙니다.
-
때가 되면 풉니다
차단 시간이 지나면 규칙에서 저절로 뺍니다. 영구 차단도 고를 수 있고, 관리 화면에서 언제든 직접 풀 수 있습니다.
화면 미리보기
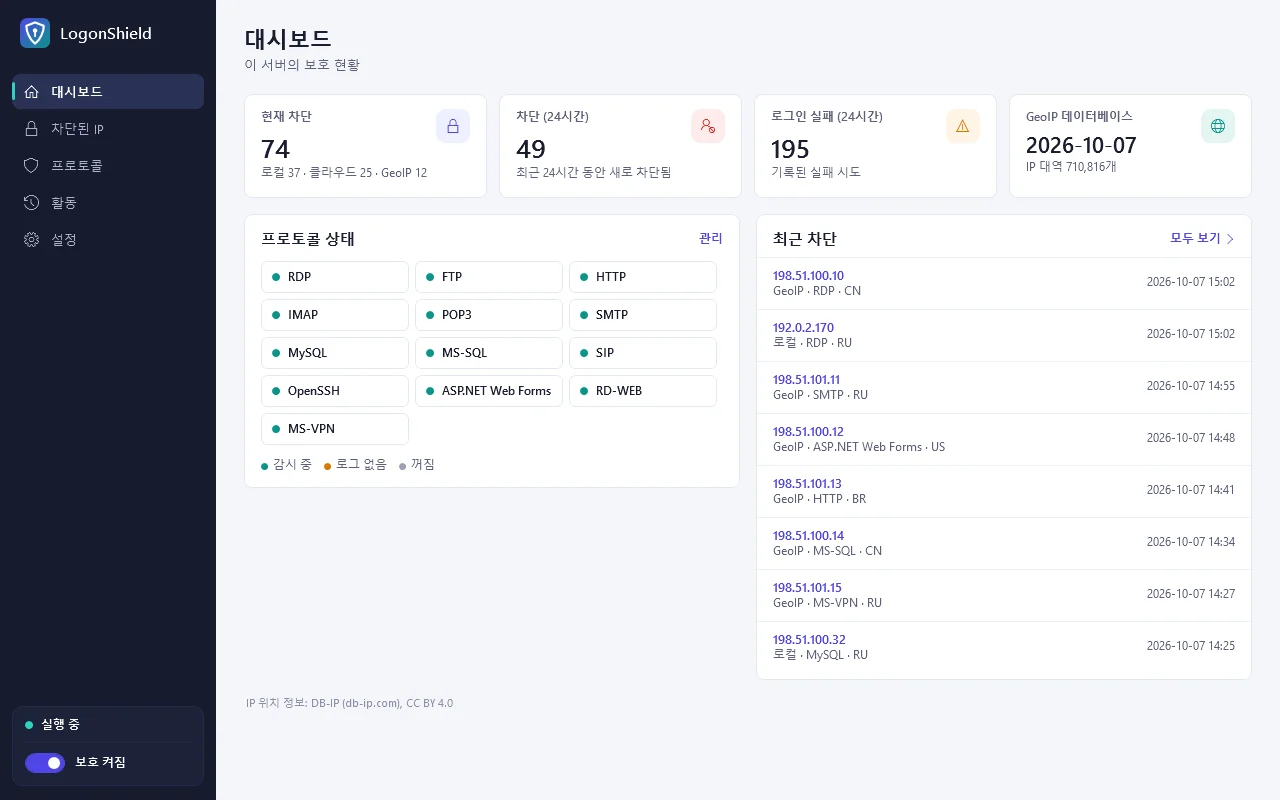
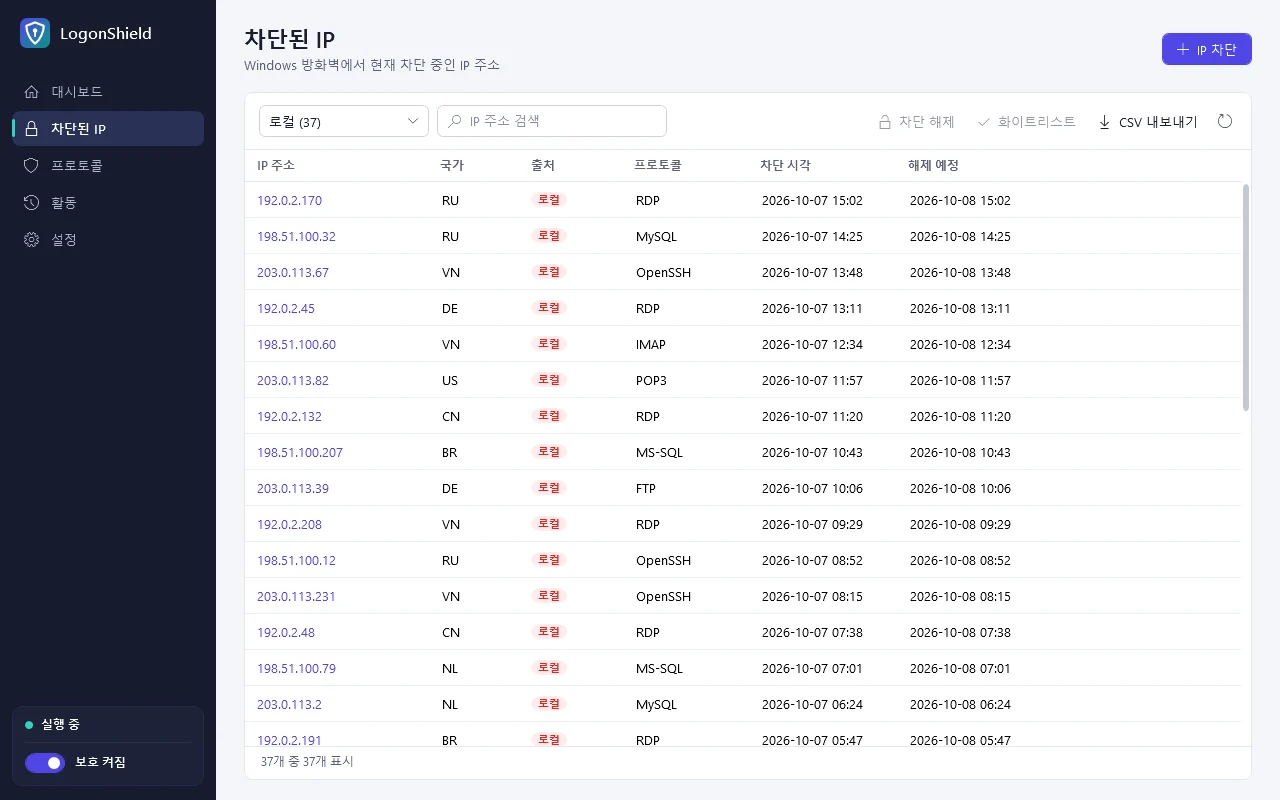
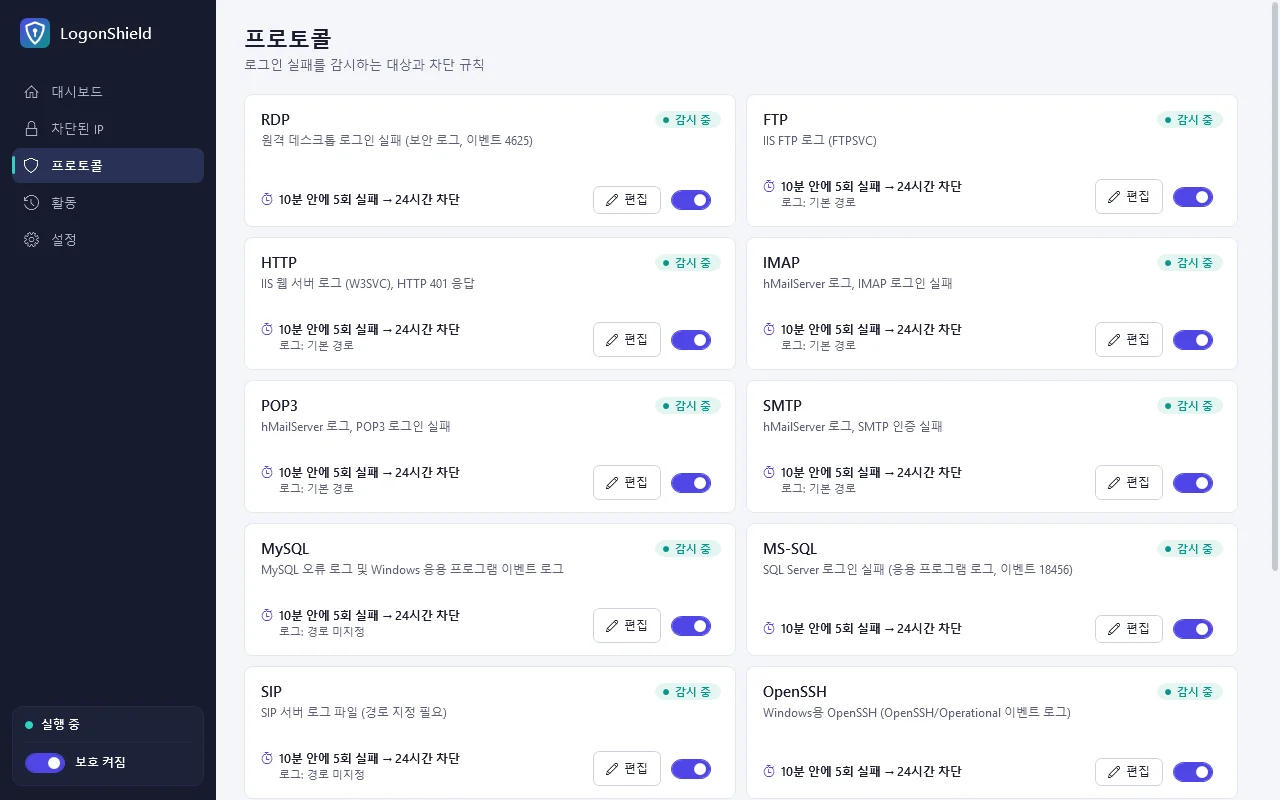
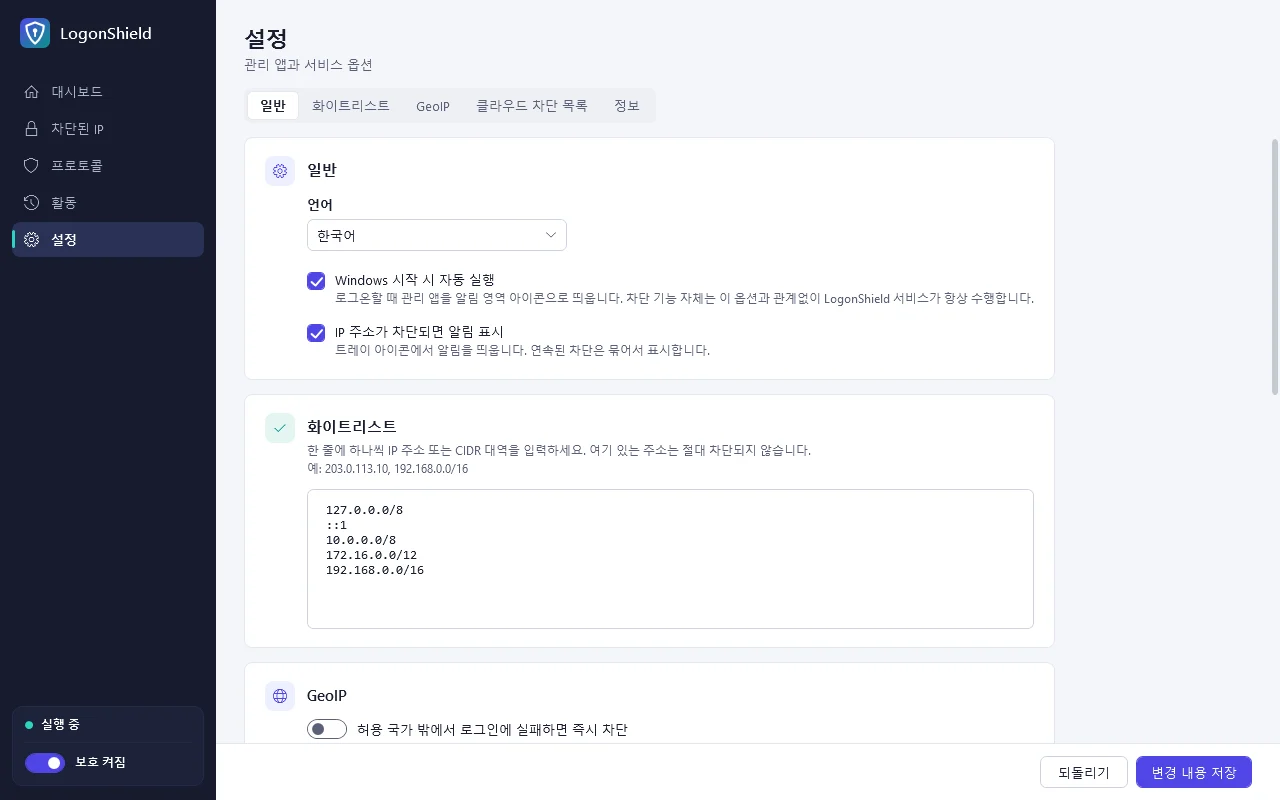
서버에 설치하면 보게 될 관리 화면입니다. 예시 데이터로 찍었습니다.
보호하는 서비스
13개 서비스를 지원합니다. 서버에 없는 서비스는 “로그 없음”으로 표시되고, 나머지는 그대로 동작합니다.
| 서비스 | 읽는 곳 | 실패로 보는 기록 |
|---|---|---|
| RDP | 보안 이벤트 로그 | 4625 |
| MS-SQL | 응용 프로그램 이벤트 로그 | 18456 |
| MySQL / MariaDB | 이벤트 로그, 에러 로그 파일 | Access denied for user |
| OpenSSH | OpenSSH/Operational | Failed password, Invalid user |
| FTP | IIS FTP 로그 | PASS → 530 |
| HTTP | IIS 웹 로그 | 401.1 |
| RD Web Access | IIS 웹 로그 | 로그인 페이지 실패 |
| ASP.NET Web Forms | 응용 프로그램 이벤트 로그 | 1315 |
| IMAP, POP3, SMTP | hMailServer 로그 | 인증 실패 응답 |
| SIP | Asterisk 로그 (chan_sip, PJSIP) | 등록 실패 |
| MS-VPN | 시스템 이벤트 로그 (RRAS) | 20271 |
기능
설치하면 기본 설정으로 바로 보호를 시작합니다. 필요한 것만 바꾸면 됩니다.
서비스별 차단 기준
실패 횟수, 세는 시간, 차단 시간을 서비스마다 따로 정합니다. 차단 시간을 0으로 두면 영구 차단입니다.
국가 기준 차단
허용한 국가 밖에서 로그인에 실패한 IP는 첫 실패에 바로 차단합니다. 국가 데이터베이스는 매달 자동으로 갱신됩니다.
외부 차단 목록 구독
공개된 공격 IP 목록 주소를 넣으면 6시간마다 받아 와서 미리 막아 둡니다.
화이트리스트
IP와 CIDR 대역을 넣을 수 있고, 내부망과 localhost가 기본으로 들어 있습니다. 화이트리스트에 넣으면 이미 걸린 차단도 풀립니다.
관리 화면과 트레이 아이콘
대시보드, 차단 IP 검색과 CSV 내보내기, IP별 실패 기록, 수동 차단과 해제. 트레이 아이콘 색으로 보호 상태를 보여 주고, 새로 차단하면 알려 줍니다.
한국어, English, 日本語, 简体中文
처음에는 Windows 표시 언어를 따르고, 설정에서 바꿀 수 있습니다.