IPs mit wiederholt fehlgeschlagenen Anmeldungen werden an der Firewall gesperrt
LogonShield überwacht fehlgeschlagene Anmeldungen auf Ihrem Windows-Server, erkennt IPs, die Passwörter erraten wollen, und sperrt sie mit Regeln der Windows-Firewall. Nach Ablauf der Sperrzeit werden die Sperren automatisch aufgehoben.
- 09:14:02RDP4625203.0.113.451/5
- 09:14:03RDP4625203.0.113.452/5
- 09:14:03MS-SQL18456198.51.100.231/5
- 09:14:04RDP4625203.0.113.453/5
- 09:14:05RDP4625192.168.0.12 (Whitelist)–
- 09:14:05RDP4625203.0.113.454/5
- 09:14:06RDP4625203.0.113.455/5
-
09:14:08 203.0.113.45 gesperrt für 24 Stunden
Zur Firewall-Regel „LogonShield Local #1“ hinzugefügt
So funktioniert es
LogonShield läuft als Windows-Dienst im Hintergrund. Der Server bleibt also auch dann geschützt, wenn niemand angemeldet ist.
-
Protokolle lesen
Erfasst fehlgeschlagene Anmeldungen in Echtzeit aus den Windows-Ereignisprotokollen sowie aus den Logdateien von IIS, Mailserver, MySQL und SIP.
-
Versuche zählen
Zählt Fehlversuche pro IP und Dienst innerhalb eines Zeitfensters. IPs auf der Whitelist werden nie gezählt.
-
An der Firewall sperren
Fügt die IP einer eingehenden Sperrregel der Windows-Firewall hinzu. Alle Ports sind für sie geschlossen, egal welche Ports Ihre Dienste verwenden.
-
Sperre aufheben
Entfernt die IP, sobald die Sperre abläuft. Sie können auch dauerhaft sperren oder jederzeit manuell entsperren.
Ein Blick hinein
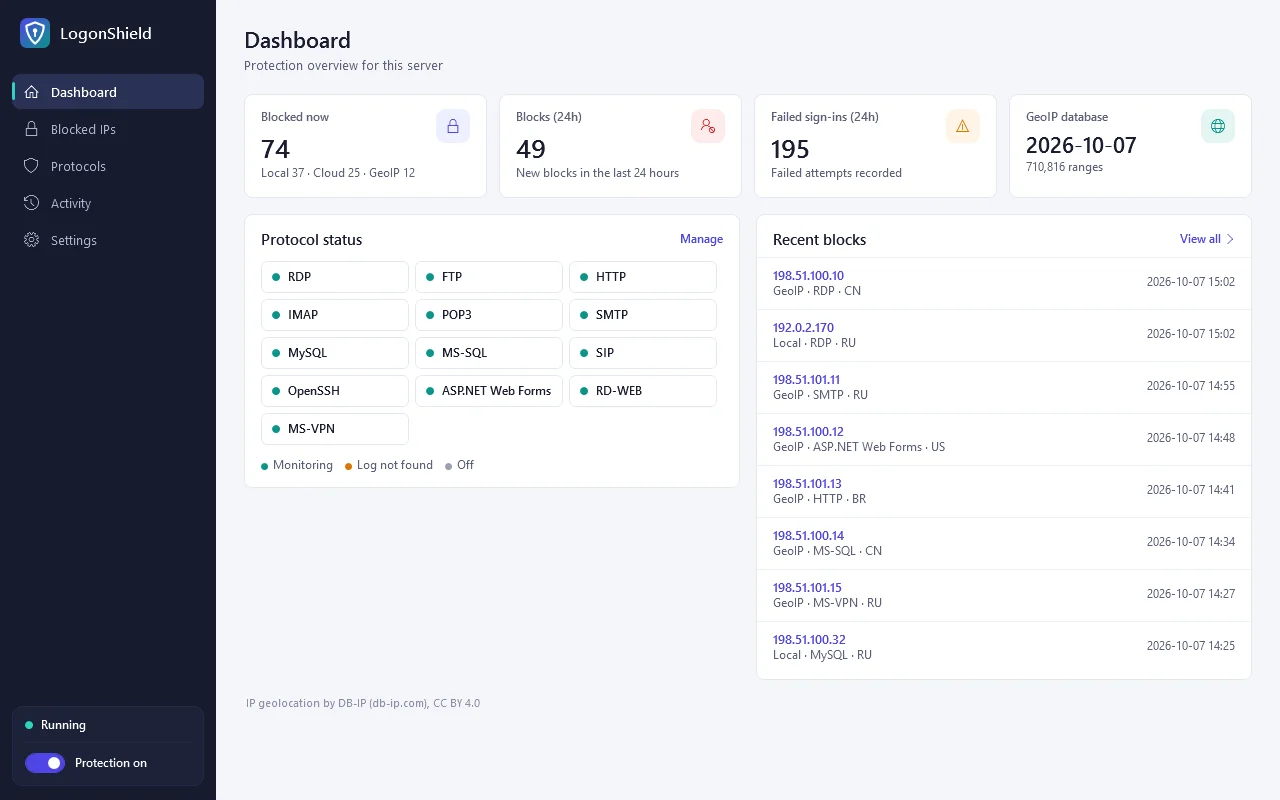
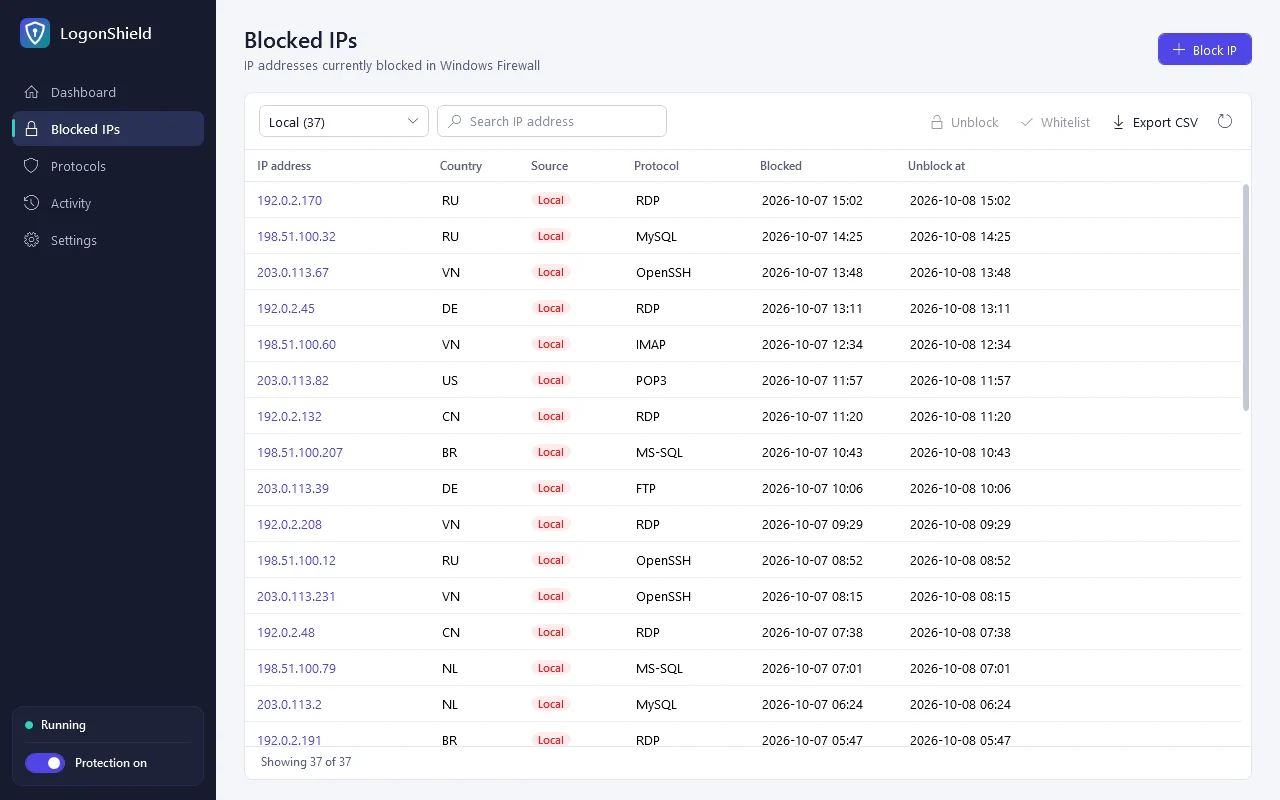
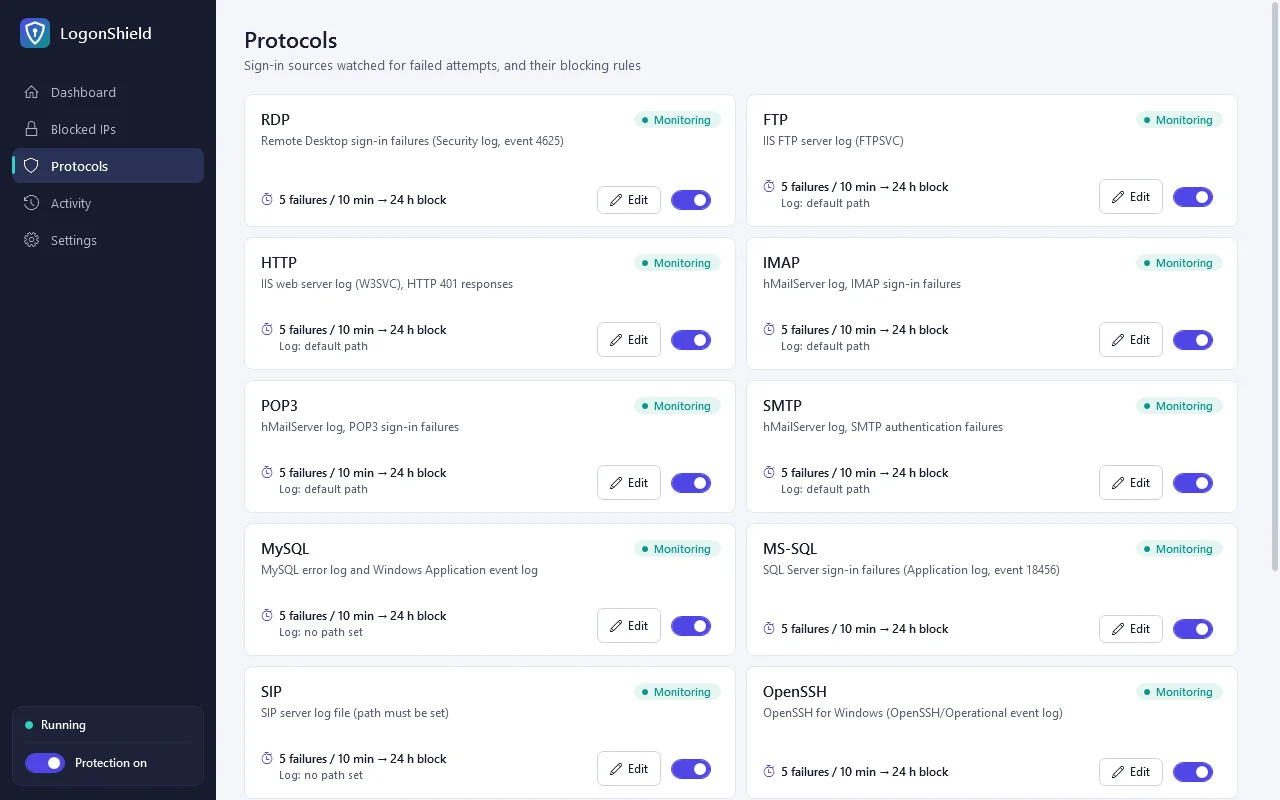
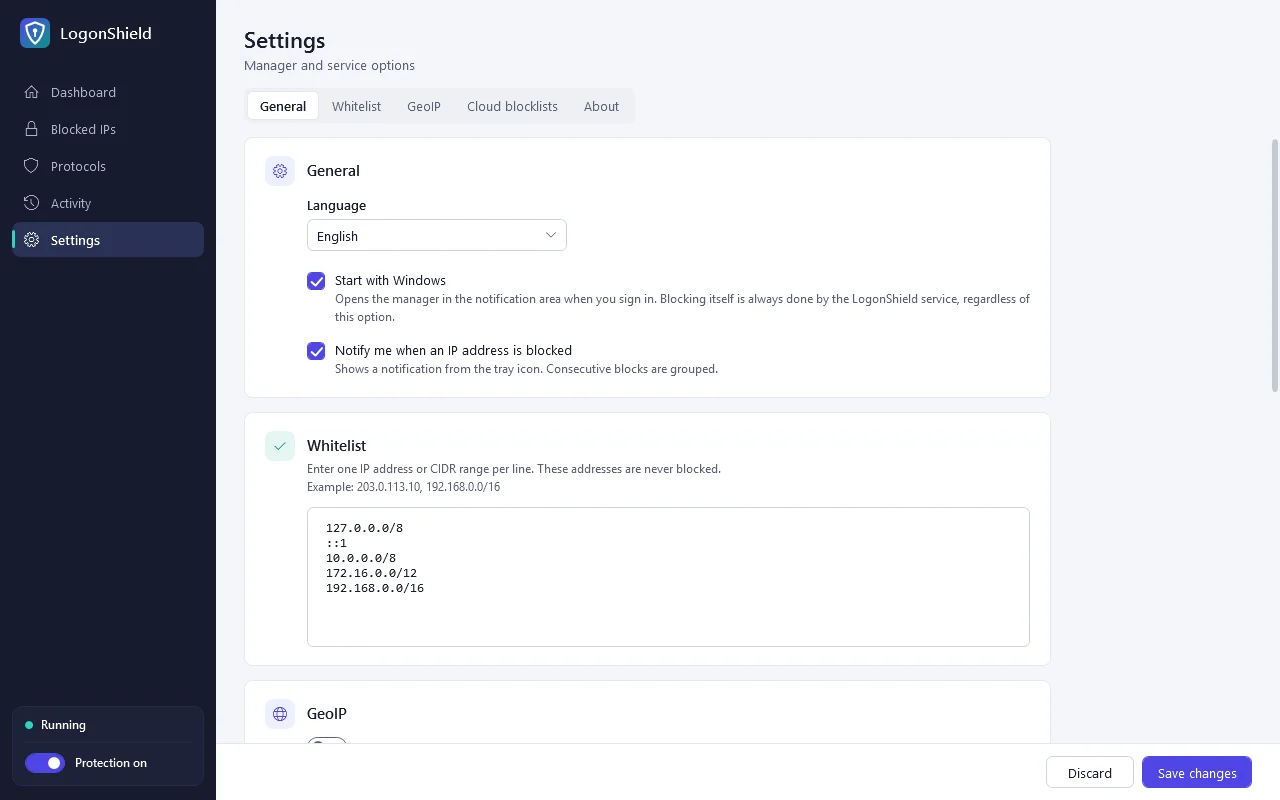
Der Manager, den Sie auf Ihrem Server erhalten – hier mit Beispieldaten.
Geschützte Dienste
13 Dienste werden unterstützt. Was auf dem Server nicht installiert ist, wird als „kein Protokoll“ angezeigt; alle anderen arbeiten normal weiter.
| Dienst | Quelle | Als Fehlversuch gezählt |
|---|---|---|
| RDP | Sicherheitsprotokoll | 4625 |
| MS-SQL | Anwendungsprotokoll | 18456 |
| MySQL / MariaDB | Ereignisprotokoll, Fehlerlogdatei | Access denied for user |
| OpenSSH | OpenSSH/Operational | Failed password, Invalid user |
| FTP | IIS-FTP-Protokoll | PASS → 530 |
| HTTP | IIS-Webprotokoll | 401.1 |
| RD Web Access | IIS-Webprotokoll | Abgelehnte Anmeldeseite |
| ASP.NET Web Forms | Anwendungsprotokoll | 1315 |
| IMAP, POP3, SMTP | hMailServer-Protokoll | Antworten mit Authentifizierungsfehler |
| SIP | Asterisk-Protokoll (chan_sip, PJSIP) | Fehlgeschlagene Registrierung |
| MS-VPN | Systemprotokoll (RRAS) | 20271 |
Funktionen
Der Schutz startet direkt nach der Installation mit sinnvollen Standardwerten. Ändern Sie nur, was Sie brauchen.
Regeln pro Dienst
Legen Sie für jeden Dienst Versuchslimit, Zeitfenster und Sperrdauer fest. Eine Sperrdauer von 0 bedeutet dauerhaft.
Länderregeln
Eine IP außerhalb Ihrer zugelassenen Länder wird schon beim ersten Fehlversuch gesperrt. Die Länderdatenbank aktualisiert sich monatlich selbst.
Sperrlisten-Abonnements
Fügen Sie die URL einer öffentlichen Angreiferliste hinzu – sie wird alle 6 Stunden abgerufen und vorsorglich gesperrt.
Whitelist
Nimmt IPs und CIDR-Bereiche auf; private Netzwerke und localhost sind standardmäßig enthalten. Beim Hinzufügen einer IP wird auch eine bestehende Sperre aufgehoben.
Manager und Infobereichssymbol
Dashboard, Suche nach gesperrten IPs mit CSV-Export, Verlauf pro IP, manuelles Sperren und Entsperren. Die Farbe des Infobereichssymbols zeigt den Schutzstatus, und neue Sperren werden per Benachrichtigung gemeldet.
Koreanisch, Englisch, Japanisch, Chinesisch
Richtet sich zunächst nach der Anzeigesprache von Windows und lässt sich in den Einstellungen ändern.
Der Schutz beginnt direkt nach der Installation
Eine Lizenz pro Server: ₩12,000 pro Jahr oder ₩59,000 auf Lebenszeit.