عناوين IP التي تفشل في تسجيل الدخول مرارًا تُحظر عند جدار الحماية
يراقب LogonShield سجلات تسجيل الدخول الفاشلة على خادم Windows، ويكتشف عناوين IP التي تحاول تخمين كلمات المرور، ويحظرها بقواعد Windows Firewall. ويُرفع الحظر تلقائيًا عند انتهاء مدته.
- 09:14:02RDP4625203.0.113.451/5
- 09:14:03RDP4625203.0.113.452/5
- 09:14:03MS-SQL18456198.51.100.231/5
- 09:14:04RDP4625203.0.113.453/5
- 09:14:05RDP4625192.168.0.12 (في القائمة البيضاء)–
- 09:14:05RDP4625203.0.113.454/5
- 09:14:06RDP4625203.0.113.455/5
-
09:14:08 تم حظر 203.0.113.45 لمدة 24 ساعة
أُضيف إلى قاعدة جدار الحماية «LogonShield Local #1»
طريقة العمل
يعمل في الخلفية كخدمة Windows، لذا يبقى الخادم محميًا حتى عندما لا يكون أحد مسجّلًا الدخول.
-
يقرأ السجلات
يلتقط محاولات تسجيل الدخول الفاشلة لحظيًا من سجلات أحداث Windows ومن ملفات سجلات IIS وخادم البريد و MySQL و SIP.
-
يحصي المحاولات
يحصي المحاولات الفاشلة لكل عنوان IP ولكل خدمة ضمن فترة زمنية. لا تُحتسب أبدًا العناوين الموجودة في القائمة البيضاء.
-
يحظر عند جدار الحماية
يضيف عنوان IP إلى قاعدة حظر واردة في Windows Firewall، فتُغلق أمامه جميع المنافذ أيًّا كان المنفذ الذي تستخدمه خدماتك.
-
يرفع الحظر
يزيل عنوان IP عند انتهاء مدة الحظر. ويمكنك أيضًا الحظر بشكل دائم، أو إلغاء الحظر يدويًا في أي وقت.
نظرة من الداخل
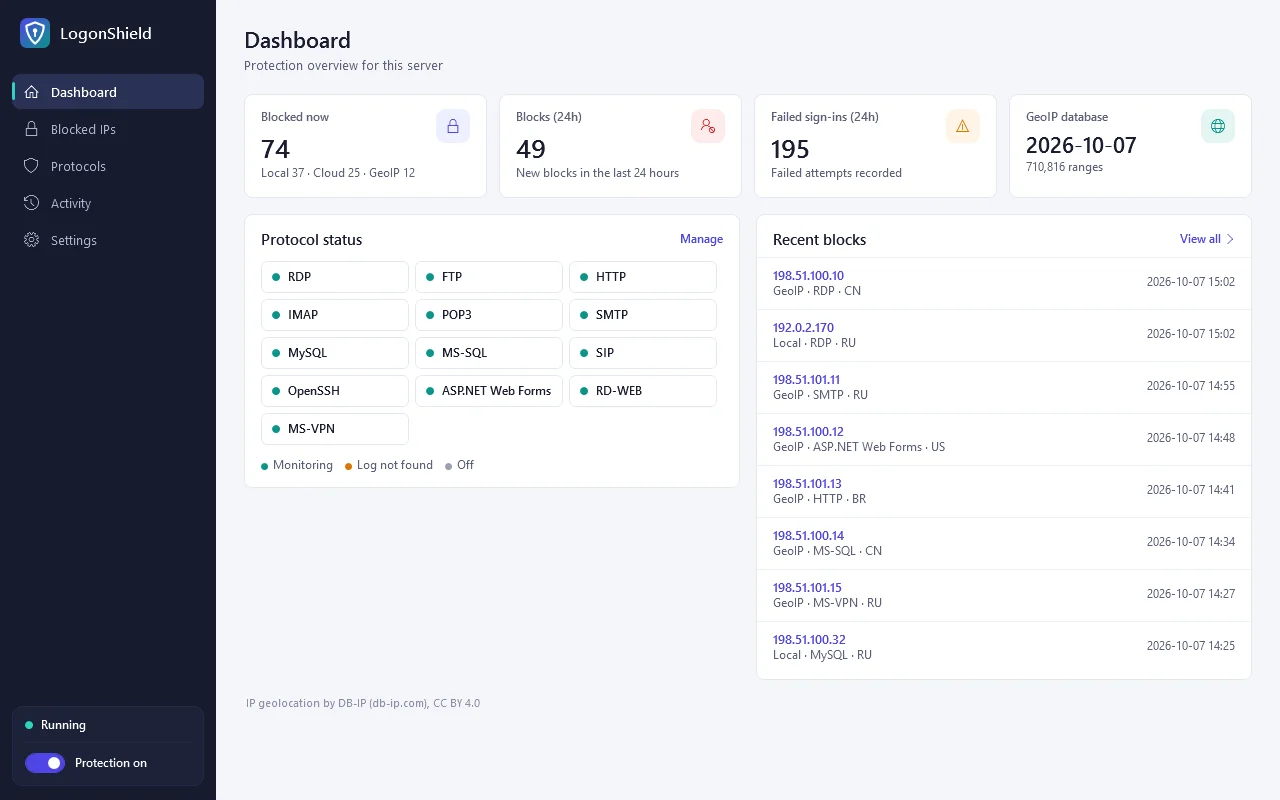
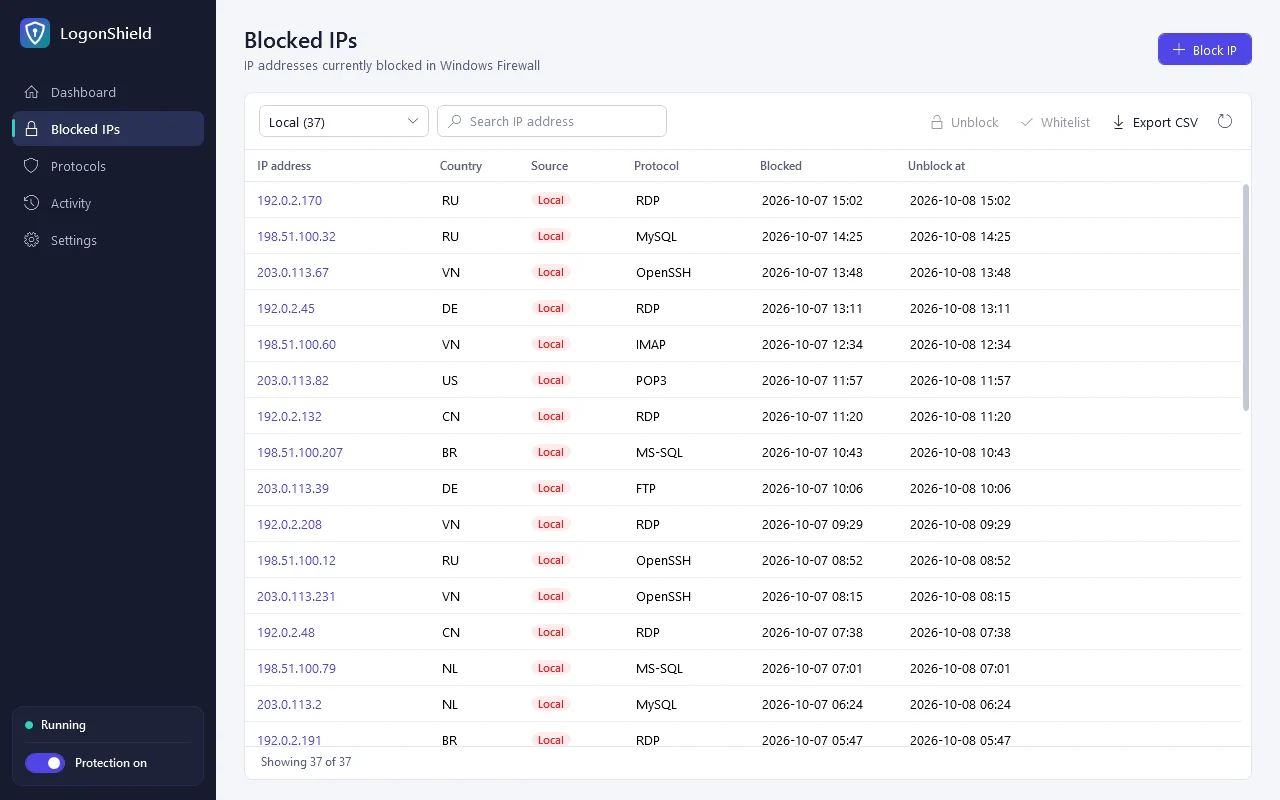
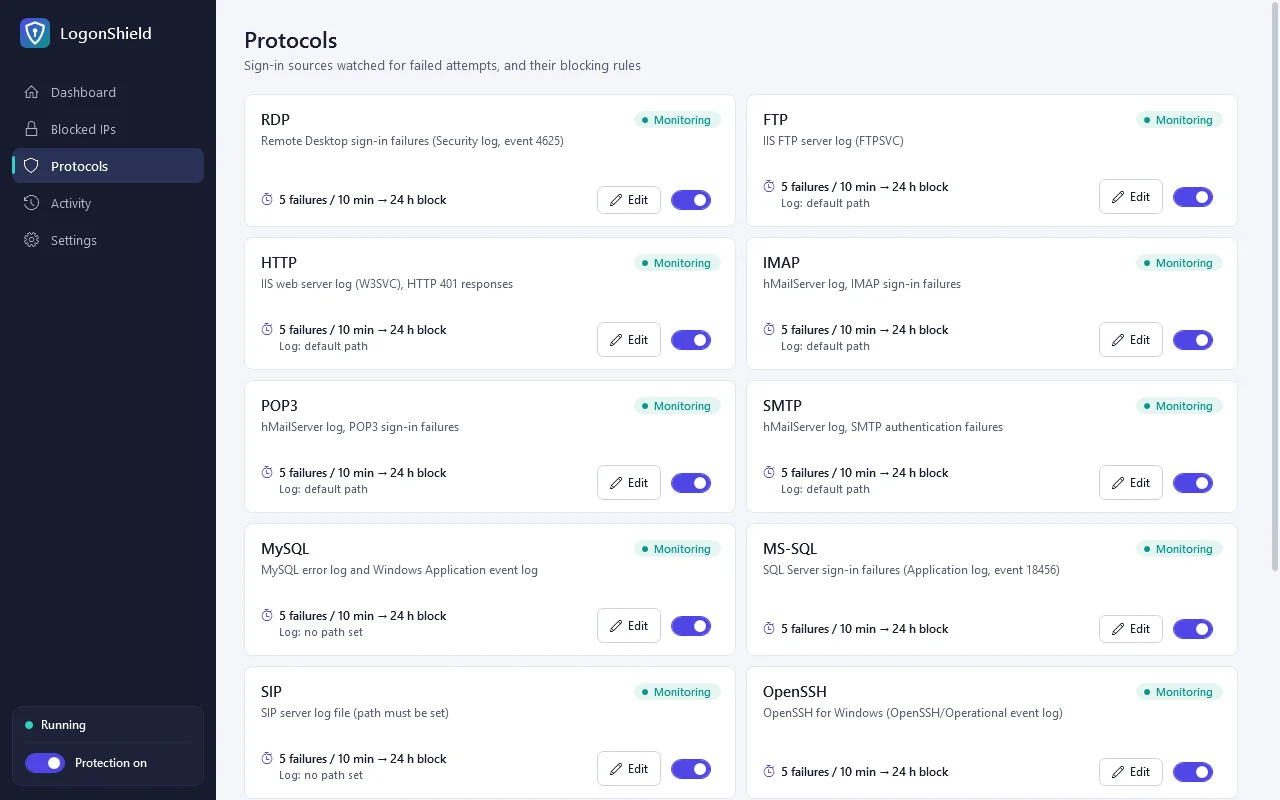
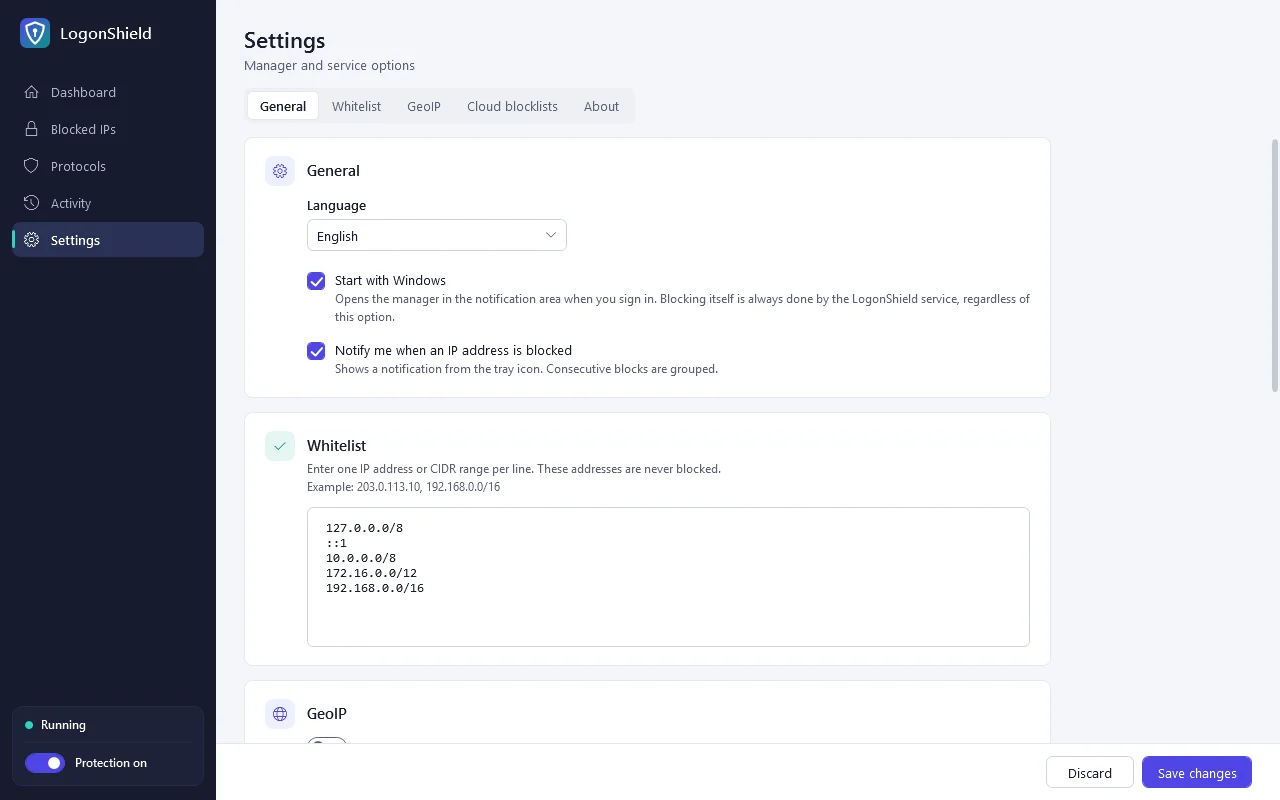
أداة الإدارة التي ستحصل عليها على خادمك، معروضة ببيانات تجريبية.
الخدمات المحمية
يدعم 13 خدمة. ما لم يكن مثبتًا على الخادم يظهر بعبارة «لا يوجد سجل»، وتستمر بقية الخدمات في العمل.
| الخدمة | المصدر | ما يُحتسب كمحاولة فاشلة |
|---|---|---|
| RDP | سجل أحداث الأمان (Security) | 4625 |
| MS-SQL | سجل أحداث التطبيقات (Application) | 18456 |
| MySQL / MariaDB | سجل الأحداث، ملف سجل الأخطاء | Access denied for user |
| OpenSSH | OpenSSH/Operational | Failed password, Invalid user |
| FTP | سجل FTP في IIS | PASS → 530 |
| HTTP | سجل الويب في IIS | 401.1 |
| RD Web Access | سجل الويب في IIS | صفحة تسجيل دخول مرفوضة |
| ASP.NET Web Forms | سجل أحداث التطبيقات (Application) | 1315 |
| IMAP, POP3, SMTP | سجل hMailServer | ردود فشل المصادقة |
| SIP | سجل Asterisk (chan_sip، PJSIP) | فشل التسجيل |
| MS-VPN | سجل أحداث النظام (RRAS) | 20271 |
الميزات
تبدأ الحماية بإعدادات افتراضية مناسبة فور التثبيت. غيّر فقط ما تحتاج إليه.
قواعد لكل خدمة
حدّد عدد المحاولات المسموح بها والفترة الزمنية ومدة الحظر لكل خدمة. مدة الحظر 0 تعني حظرًا دائمًا.
قواعد الدول
يُحظر أي عنوان IP من خارج الدول المسموح بها عند أول محاولة فاشلة. تُحدَّث قاعدة بيانات الدول تلقائيًا كل شهر.
الاشتراك في قوائم الحظر
أضف رابط قائمة عامة بعناوين المهاجمين، فيتم جلبها كل 6 ساعات وحظر عناوينها مسبقًا.
القائمة البيضاء
تقبل عناوين IP ونطاقات CIDR، وتتضمن الشبكات الخاصة و localhost افتراضيًا. إضافة عنوان IP ترفع أيضًا أي حظر مفروض عليه.
أداة الإدارة وأيقونة شريط المهام
لوحة معلومات، وبحث في العناوين المحظورة مع التصدير إلى CSV، وسجل لكل عنوان IP، وحظر وإلغاء حظر يدوي. يشير لون أيقونة شريط المهام إلى حالة الحماية، ويظهر إشعار عند كل حظر جديد.
الكورية والإنجليزية واليابانية والصينية
تتبع لغة عرض Windows في البداية، ويمكن تغييرها من Settings.
تبدأ الحماية فور التثبيت
ترخيص واحد لكل خادم: ₩12,000 سنويًا أو ₩59,000 مدى الحياة.