Las IP que fallan una y otra vez al iniciar sesión se bloquean en el firewall
LogonShield vigila los registros de inicios de sesión fallidos de su servidor Windows, detecta las IP que intentan adivinar contraseñas y las bloquea con reglas del Firewall de Windows. Los bloqueos se levantan solos cuando vence el plazo.
- 09:14:02RDP4625203.0.113.451/5
- 09:14:03RDP4625203.0.113.452/5
- 09:14:03MS-SQL18456198.51.100.231/5
- 09:14:04RDP4625203.0.113.453/5
- 09:14:05RDP4625192.168.0.12 (en lista blanca)–
- 09:14:05RDP4625203.0.113.454/5
- 09:14:06RDP4625203.0.113.455/5
-
09:14:08 203.0.113.45 bloqueada durante 24 horas
Añadida a la regla de firewall «LogonShield Local #1»
Cómo funciona
Se ejecuta en segundo plano como servicio de Windows, así que el servidor sigue protegido aunque no haya nadie con la sesión iniciada.
-
Lee los registros
Detecta en tiempo real los inicios de sesión fallidos en los registros de eventos de Windows y en los archivos de registro de IIS, del servidor de correo, de MySQL y de SIP.
-
Cuenta los intentos
Cuenta los fallos por IP y servicio dentro de un intervalo de tiempo. Las IP de la lista blanca nunca se cuentan.
-
Bloquea en el firewall
Añade la IP a una regla de bloqueo de entrada del Firewall de Windows. Todos los puertos quedan cerrados para ella, usen sus servicios el puerto que usen.
-
Levanta el bloqueo
Quita la IP cuando vence el bloqueo. También puede bloquear de forma permanente o desbloquear a mano en cualquier momento.
Un vistazo por dentro
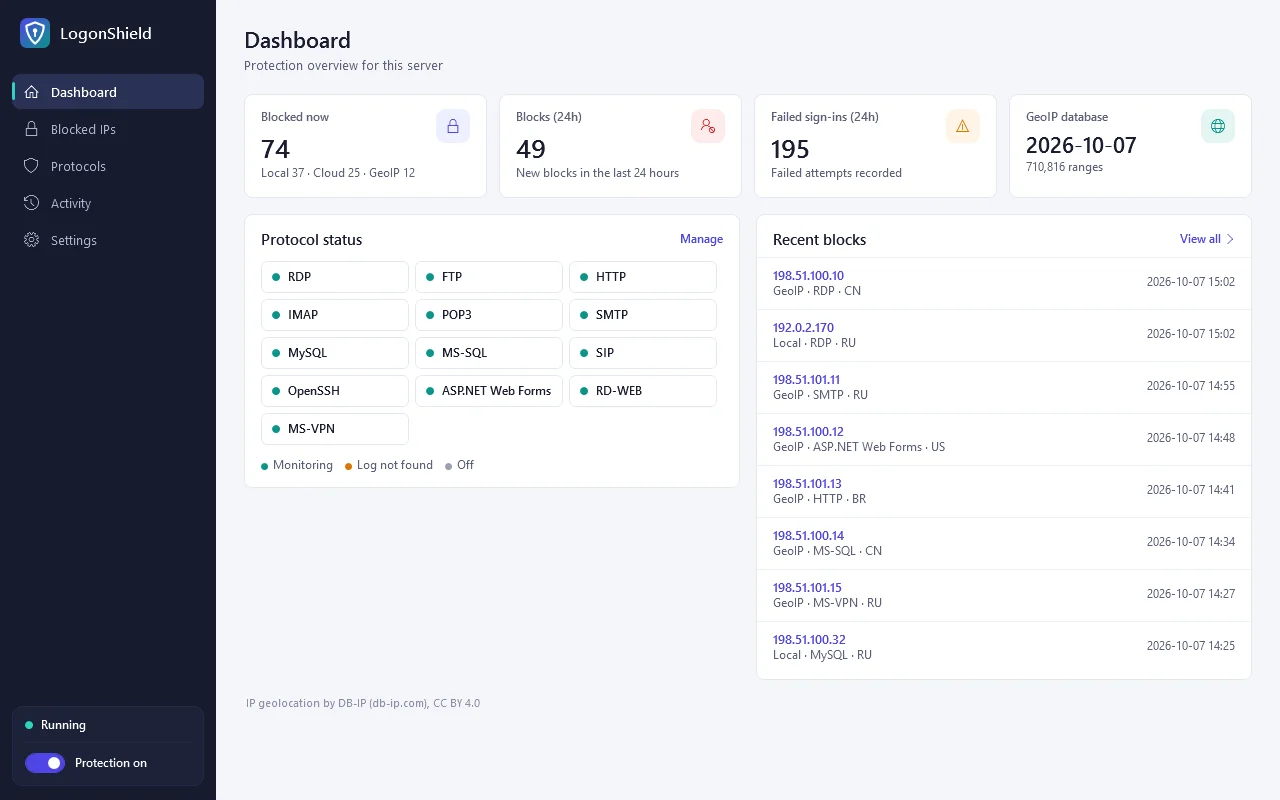
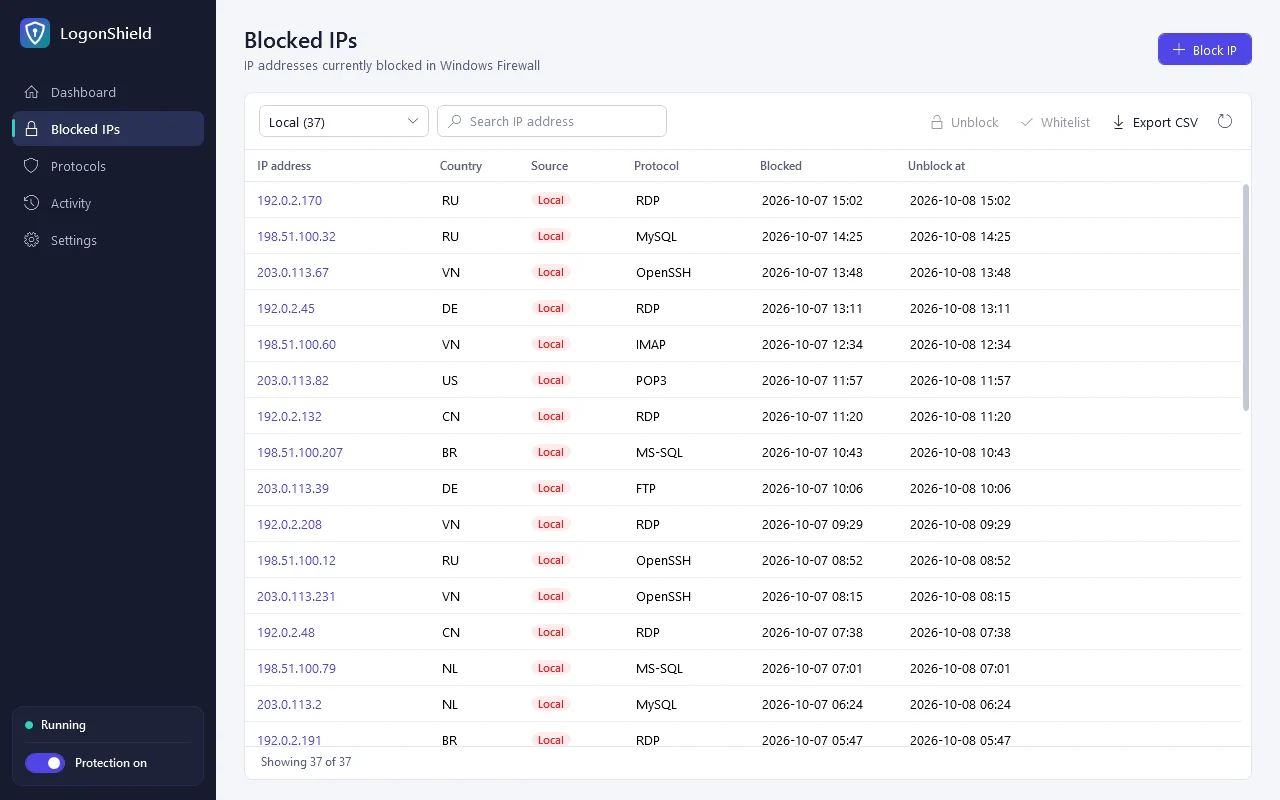
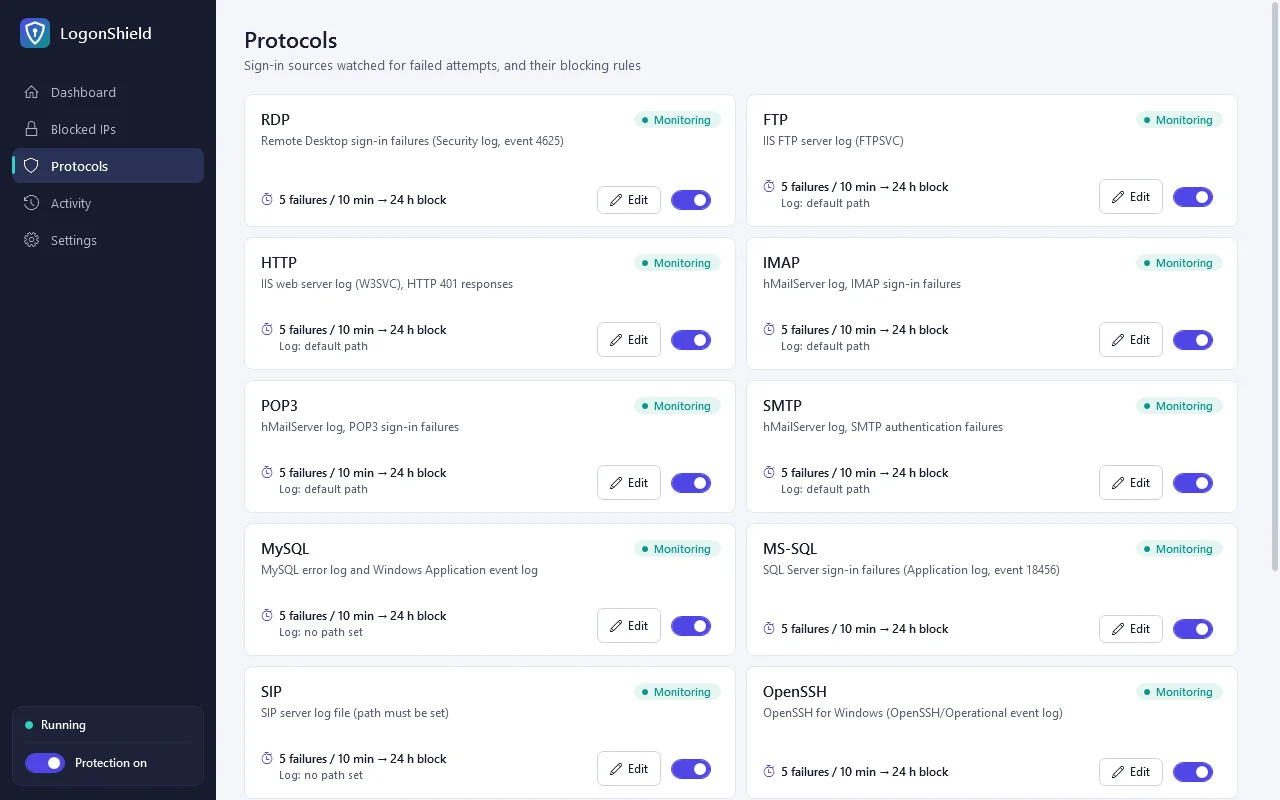
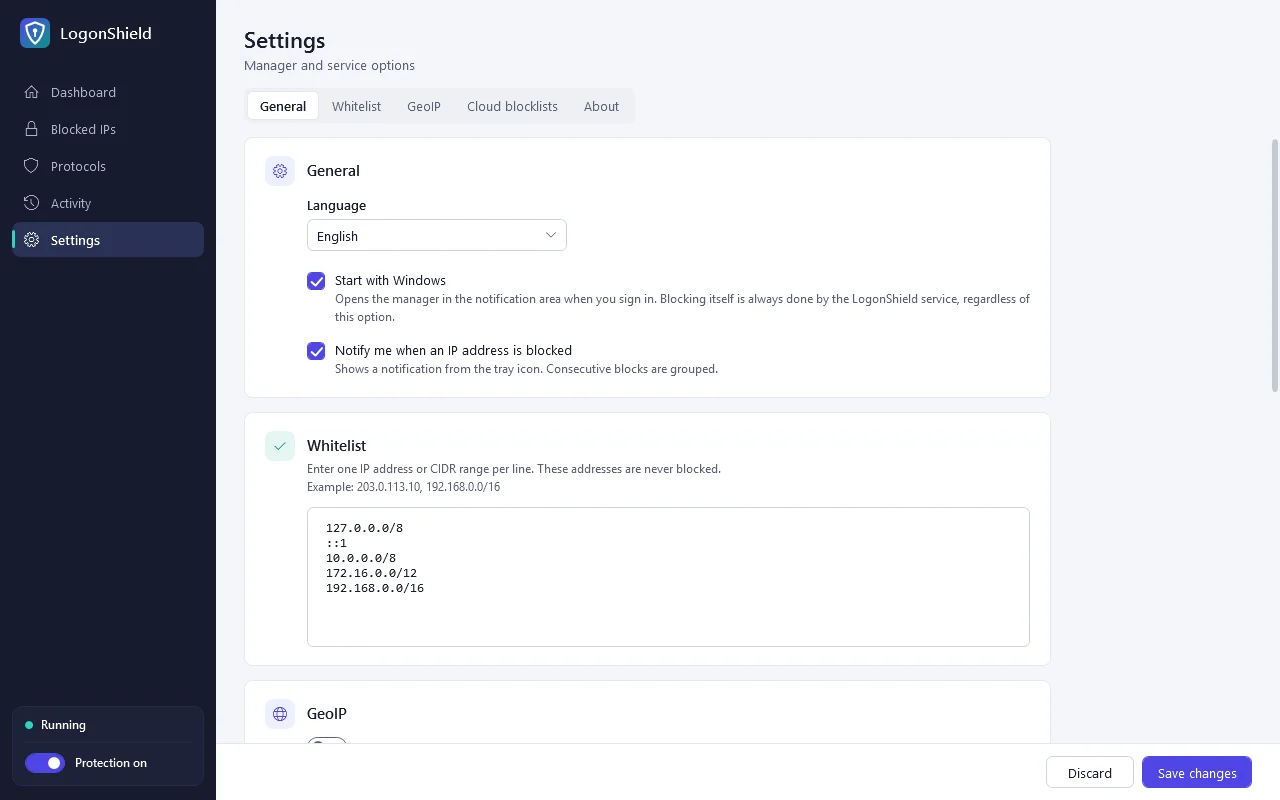
El administrador que tendrá en su servidor, con datos de ejemplo.
Servicios protegidos
Admite 13 servicios. Los que no estén instalados en el servidor aparecen como «sin registro», y el resto sigue funcionando.
| Servicio | Origen | Se cuenta como fallo |
|---|---|---|
| RDP | Registro de eventos de seguridad | 4625 |
| MS-SQL | Registro de eventos de aplicación | 18456 |
| MySQL / MariaDB | Registro de eventos, archivo de registro de errores | Access denied for user |
| OpenSSH | OpenSSH/Operational | Failed password, Invalid user |
| FTP | Registro FTP de IIS | PASS → 530 |
| HTTP | Registro web de IIS | 401.1 |
| RD Web Access | Registro web de IIS | Página de inicio de sesión rechazada |
| ASP.NET Web Forms | Registro de eventos de aplicación | 1315 |
| IMAP, POP3, SMTP | Registro de hMailServer | Respuestas de error de autenticación |
| SIP | Registro de Asterisk (chan_sip, PJSIP) | Registro SIP fallido |
| MS-VPN | Registro de eventos del sistema (RRAS) | 20271 |
Funciones
La protección se activa con valores predeterminados razonables nada más instalar. Cambie solo lo que necesite.
Reglas por servicio
Defina el límite de intentos, el intervalo de tiempo y la duración del bloqueo para cada servicio. Una duración de 0 significa bloqueo permanente.
Reglas por país
Una IP de fuera de los países permitidos se bloquea en su primer fallo. La base de datos de países se actualiza sola cada mes.
Suscripciones a listas de bloqueo
Añada la URL de una lista pública de atacantes: se descarga cada 6 horas y sus IP se bloquean de antemano.
Lista blanca
Admite IP y rangos CIDR, e incluye de forma predeterminada las redes privadas y localhost. Añadir una IP también levanta cualquier bloqueo sobre ella.
Administrador e icono de bandeja
Panel, búsqueda de IP bloqueadas con exportación a CSV, historial por IP, bloqueo y desbloqueo manual. El color del icono de bandeja indica el estado de la protección y cada bloqueo nuevo muestra un aviso.
Coreano, inglés, japonés y chino
Al principio usa el idioma de Windows; puede cambiarlo en Configuración.
La protección empieza en cuanto se instala
Una licencia por servidor: ₩12,000 al año o ₩59,000 de por vida.